Qihoo 360 ha presentato Tulongfeng, un sistema di intelligenza artificiale pensato per individuare vulnerabilità software e posizionato apertamente come alternativa cinese a Claude Mythos di Anthropic.
Il punto interessante non è solo il confronto tra Stati Uniti e Cina, ma l’approccio tecnico scelto: invece di affidarsi a un unico modello molto potente, Qihoo 360 punta su uno sciame di agenti AI specializzati che collaborano tra analisi, test e verifica.
Tulongfeng nasce come risposta cinese ai modelli AI per la ricerca di vulnerabilità
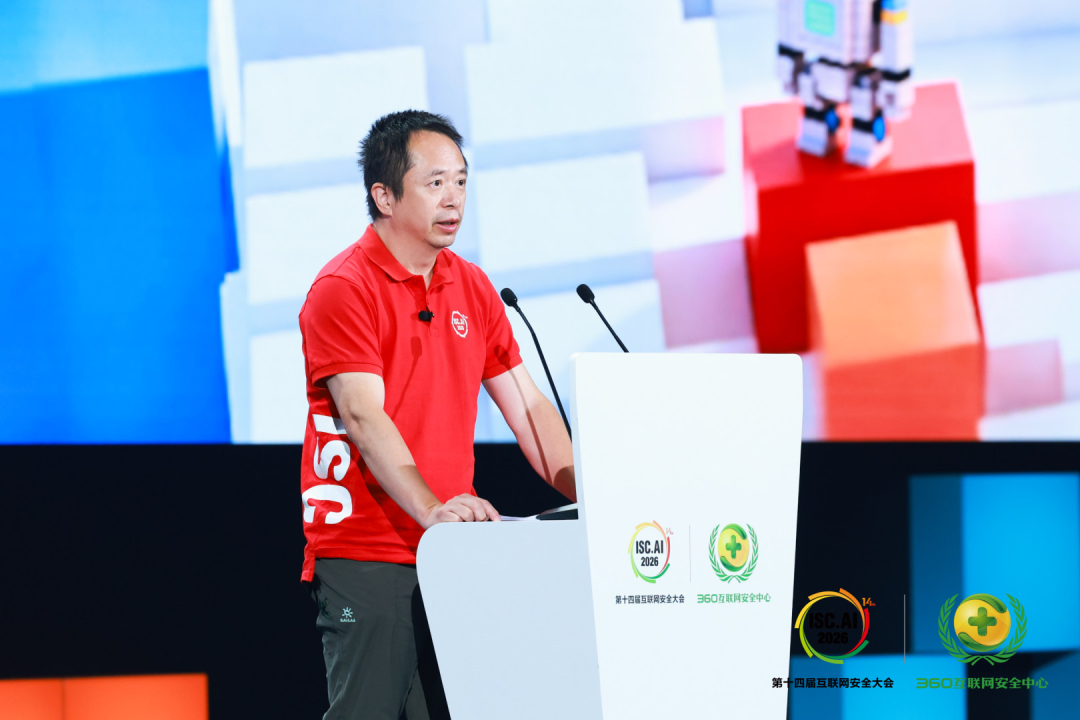
La presentazione è avvenuta alla 14a Conferenza sulla sicurezza informatica di Pechino, dove il CEO Zhou Hongyi ha descritto Tulongfeng come una risposta diretta ai sistemi occidentali per la scoperta automatica di falle software.
Da qui deriva una strategia diversa, più orientata all’architettura del sistema che alla sola potenza del modello. Invece di inseguire il profilo del singolo “hacker artificiale” estremamente avanzato, l’azienda prova a costruire una catena di agenti che lavorano come un team coordinato di attacco e difesa.
- Qihoo 360 presenta Tulongfeng come alternativa cinese a Claude Mythos.
- L’annuncio è arrivato durante un evento dedicato alla sicurezza informatica a Pechino.
- La strategia dichiarata punta su un sistema multi-agente invece che su un modello monolitico.
L’architettura a sciame divide l’analisi in fasi e agenti specializzati
Il flusso operativo di Tulongfeng è strutturato in più passaggi. Il sistema parte dalla modellazione della minaccia e dall’identificazione delle superfici di attacco più esposte, poi passa al monitoraggio dei flussi di dati tra file e componenti software per isolare possibili anomalie o pattern sospetti.
La parte più concreta arriva dopo: gli agenti creano sandbox in automatico, generano codice exploit e lo provano in ambienti simulati. Dopo ogni ciclo, il sistema rilegge i risultati e li usa per affinare i controlli successivi. Questo meccanismo iterativo è il vero cuore del progetto, perché punta a trasformare ogni test in un input per il ciclo seguente.
- Analisi iniziale delle minacce e delle superfici di attacco.
- Monitoraggio dei flussi di dati per intercettare vulnerabilità potenziali.
- Creazione automatica di sandbox e generazione di exploit di prova.
- Verifica iterativa dei risultati per migliorare i controlli successivi.
Qihoo 360 parla di quasi 1.000 bug scoperti tra software open source e prodotti commerciali
Qihoo 360 sostiene che Tulongfeng abbia già individuato quasi 1.000 bug in software diffusi, sia open source sia commerciali. Tra gli esempi citati compaiono tre casi particolarmente sensibili: un bug di escalation dei privilegi nel kernel di Windows rimasto invisibile per cinque anni.
L’azienda aggiunge che Microsoft avrebbe riconosciuto ufficialmente tutte e tre le segnalazioni. Se confermati su larga scala, questi risultati indicherebbero un salto di qualità importante nell’uso dell’AI per la vulnerability research, soprattutto per la capacità di trovare difetti annidati in software molto maturi e ampiamente usati.
- Quasi 1.000 vulnerabilità individuate secondo Qihoo 360.
- Tra i casi citati compaiono Windows, Office ed Excel.
- Le tre vulnerabilità esemplificate sarebbero rimaste nascoste per 5,8 e 10 anni.
Dati storici, nuovo strumento Yitianzhen e cornice geopolitica completano il quadro
Qihoo 360 sostiene di aver costruito Tulongfeng su un patrimonio di 20 anni di dati relativi ad attacchi informatici reali, su un archivio esteso di malware e su esperienza diretta nella protezione di infrastrutture critiche. Questo elemento è centrale, perché nei sistemi di sicurezza basati su AI la qualità del dataset e dei casi reali conta quanto l’architettura del modello.
Accanto a Tulongfeng, l’azienda ha annunciato anche Yitianzhen, uno strumento per valutare automaticamente il livello di sicurezza informatica delle organizzazioni. Il sistema simula attacchi, suggerisce contromisure e può anche implementare protezioni in autonomia.
- Base dati costruita su 20 anni di esperienza e casi reali di attacco.
- Annunciato anche Yitianzhen per la valutazione automatica della sicurezza aziendale.
- L’iniziativa si inserisce in un contesto geopolitico sensibile legato alle sanzioni statunitensi contro Qihoo 360.