Una campagna di phishing mirata ha mostrato un punto debole pratico nell’uso aziendale di OpenAI: gli hacker possono creare un’organizzazione falsa, inviare inviti tramite l’email ufficiale della piattaforma e spingere i dipendenti a entrare in un ambiente AI controllato da terzi.
Il caso è emerso dopo un’indagine di Push Security, che ha rilevato un attacco costruito appositamente contro i propri dipendenti. L’aspetto più critico è che il flusso di accesso richiedeva pochissime verifiche aggiuntive, con un livello di credibilità molto alto grazie all’invio da un indirizzo ufficiale OpenAI.
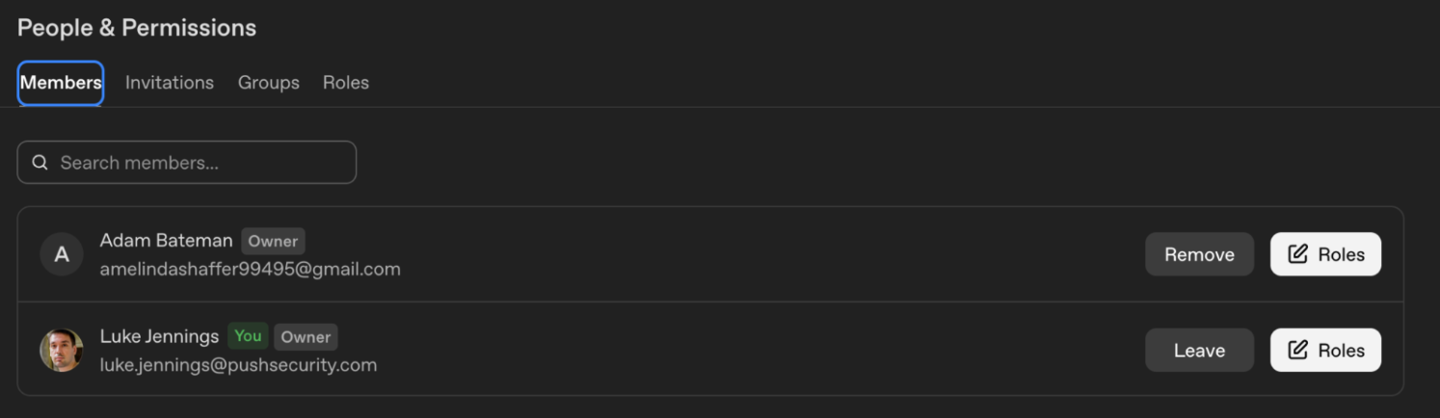
Come funziona il phishing che sfrutta gli inviti alle organizzazioni OpenAI
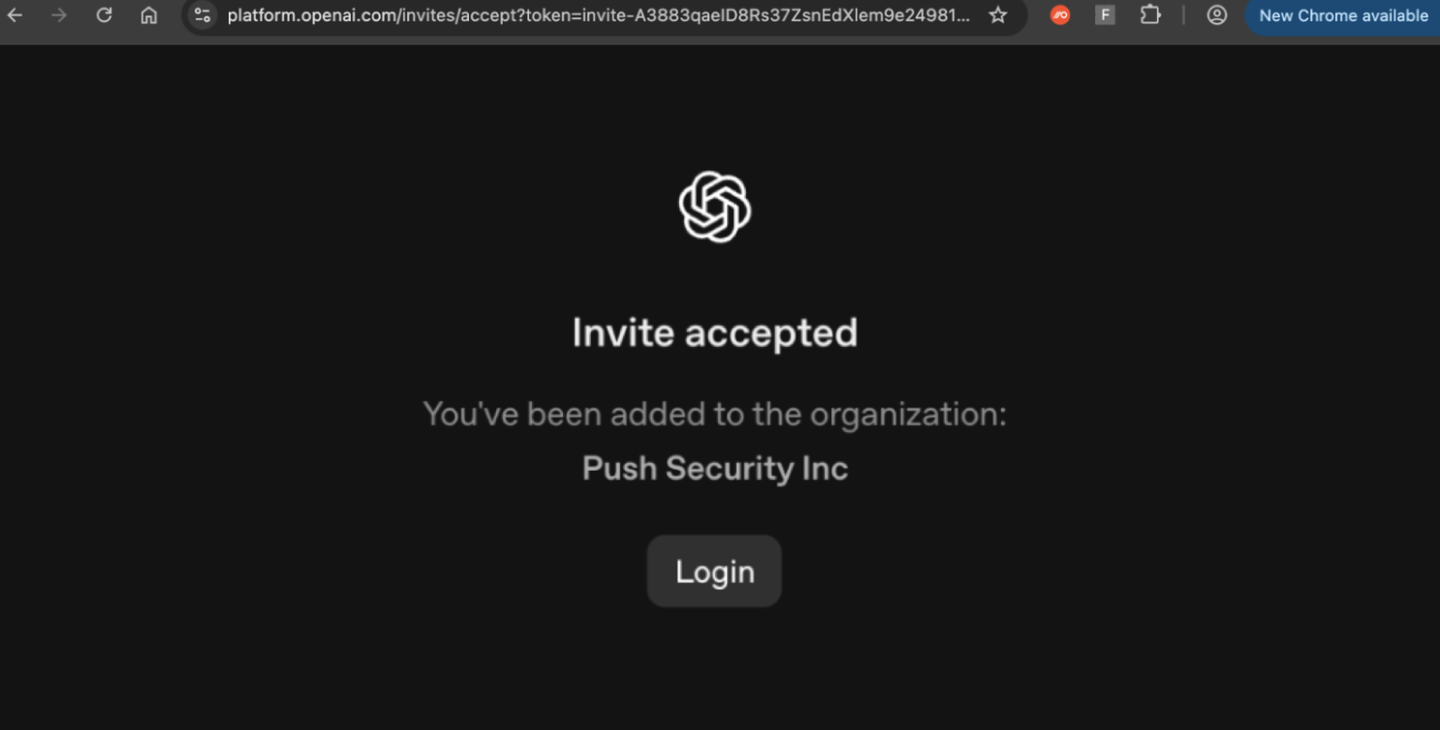
Gli attaccanti hanno creato una falsa organizzazione chiamata “Push Security Inc” e hanno inviato inviti selettivi ai dipendenti tramite l’indirizzo ufficiale noreply@tm. openai. com. Proprio perché l’email proveniva dall’infrastruttura autentica di OpenAI e superava i normali controlli di autenticazione, il messaggio risultava particolarmente convincente.
Nell’invito compariva un piccolo avviso sul fatto che il dominio del mittente dell’organizzazione era gmail. com e non quello aziendale della vittima, ma il dettaglio era mostrato come semplice riga di testo ed era facile da ignorare. Una volta cliccato il link, l’utente poteva entrare direttamente nell’organizzazione senza reinserire password o completare ulteriori passaggi di verifica.
- L’email di invito arrivava da un indirizzo ufficiale OpenAI.
- L’organizzazione falsa imitava il nome dell’azienda bersaglio.
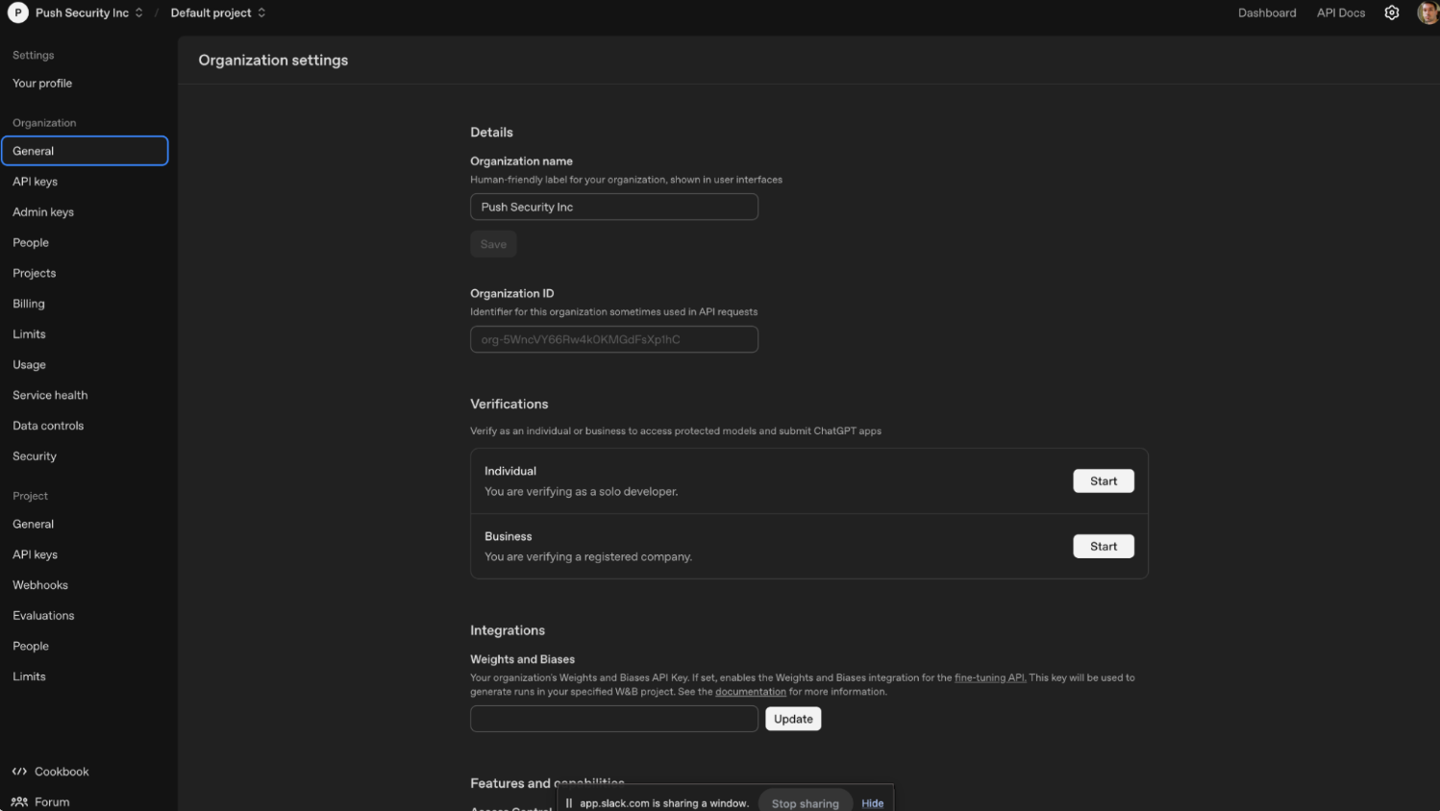
- Gli invitati ricevevano di default il ruolo Owner, cioè il livello più alto di amministrazione.
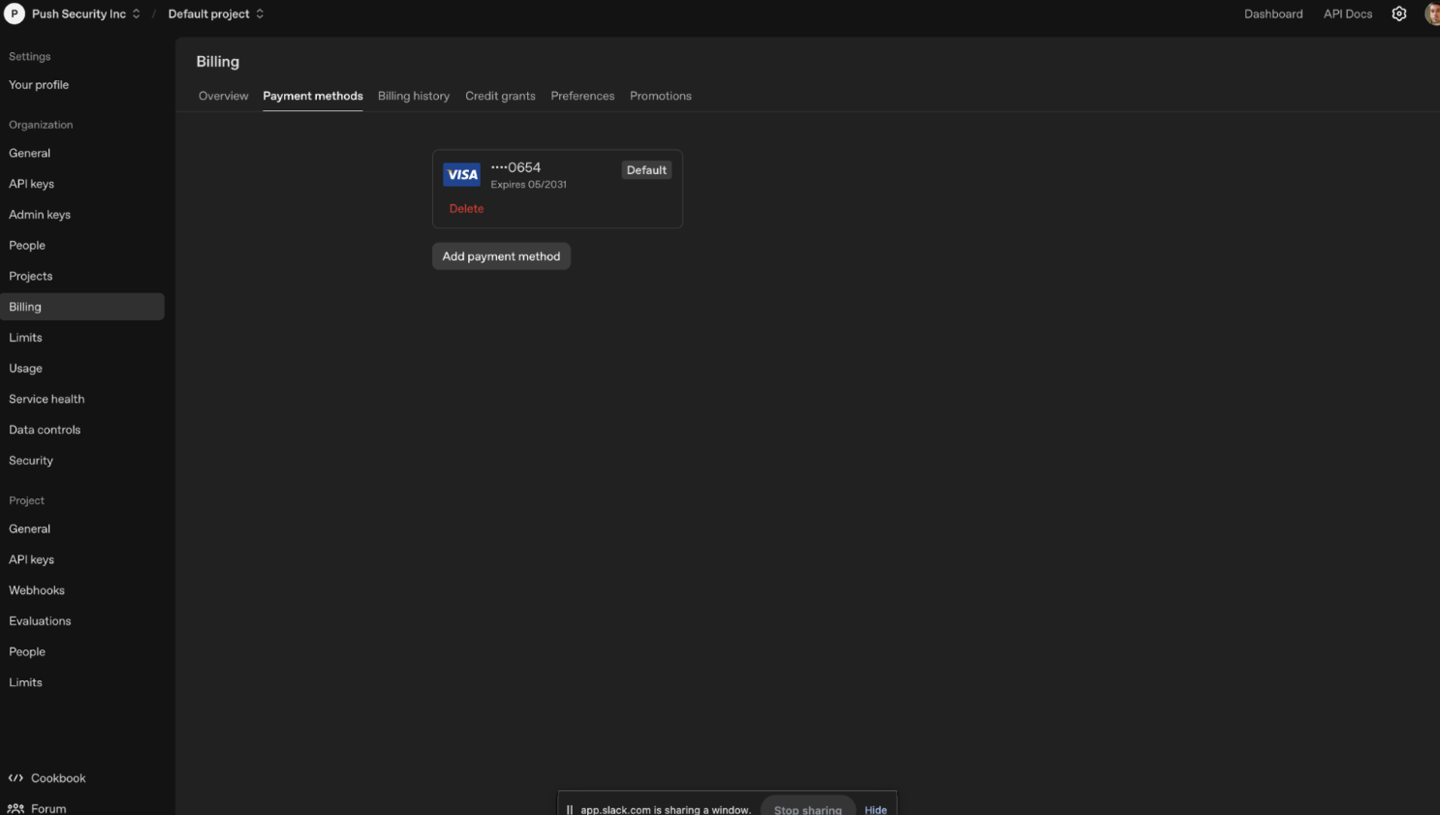
- Gli hacker avevano anche collegato in anticipo una carta Visa per evitare messaggi di pagamento o altri segnali sospetti.
Non risultano fughe di dati, ma il caso alza il livello di allerta per le aziende
Push Security ha accettato uno degli inviti per analizzare il flusso e ha verificato che gli altri dipendenti risultavano ancora in stato di attesa, senza segni di accesso completato o di perdita di dati interni. Dopo l’indagine, l’azienda ha inviato un avviso a tutto il personale e ha introdotto filtri email per bloccare inviti simili in futuro.
Il caso evidenzia un aspetto sempre più concreto: le piattaforme AI stanno diventando strumenti di lavoro condivisi, con funzioni di organizzazione, progetti e collaborazione che possono trasformarsi in nuovi vettori di social engineering. Non basta più filtrare le classiche email fraudolente, serve anche una procedura interna per verificare inviti, ruoli assegnati e ambienti AI a cui si accede.
- Al momento non sono emerse violazioni di dati.
- L’azienda ha avvisato i dipendenti e aggiornato i filtri di posta.
- Il rischio riguarda soprattutto organizzazioni che usano strumenti AI in team.
- Gli inviti con privilegi elevati dovrebbero essere verificati prima dell’accesso.