


Microsoft ha irrigidito i controlli di sicurezza di Authenticator: sui telefoni Android con root e sugli iPhone con jailbreak alcune funzioni non saranno piu disponibili per gli account aziendali e scolastici. La novita riguarda l’uso dell’app come strumento di verifica per ambienti gestiti con Microsoft Entra.
In pratica, chi accede a Microsoft Authenticator con account lavoro o istruzione potra essere bloccato nella generazione dei codici su dispositivi modificati. Il cambiamento interessa soprattutto chi usa Microsoft 365, Teams, Outlook, Azure o Intune in contesti professionali, universitari o scolastici.
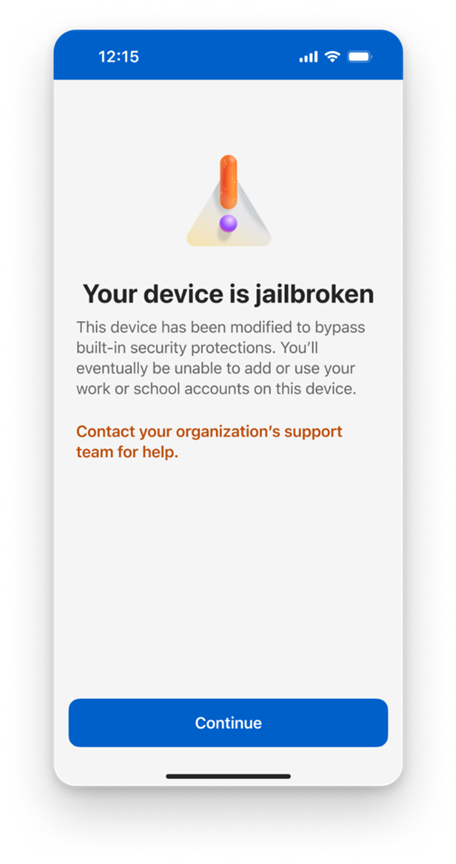
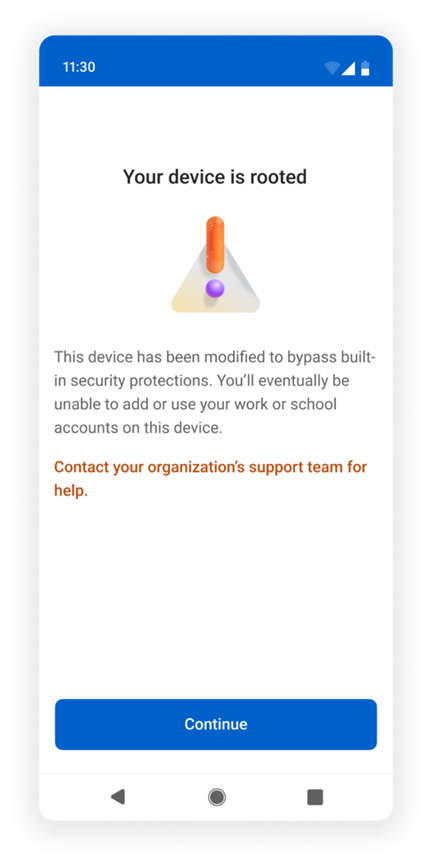
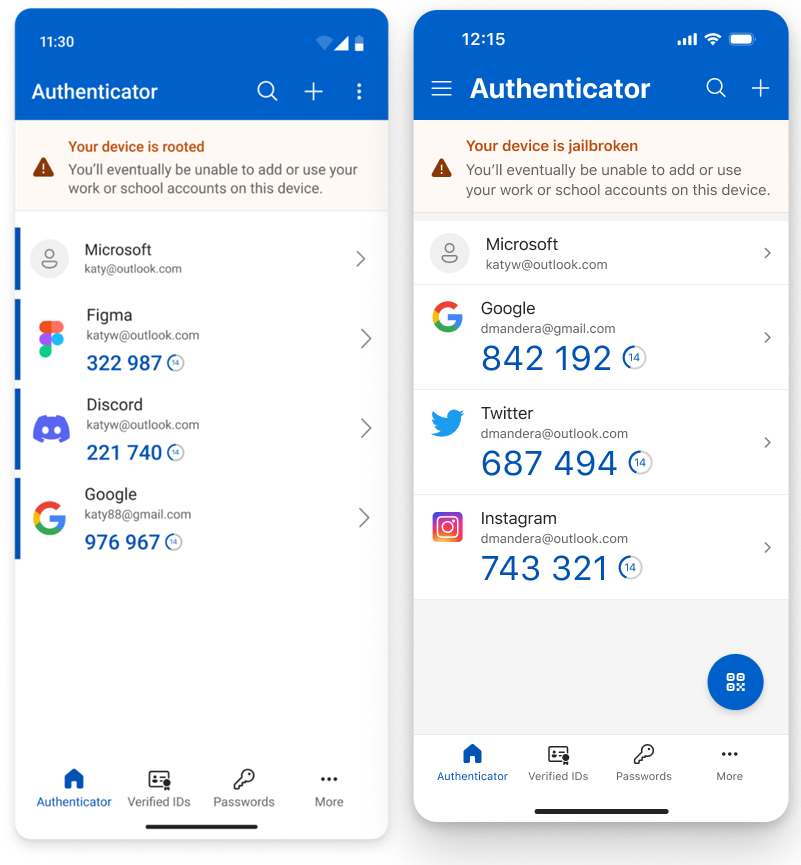
Microsoft Authenticator ora controlla root e jailbreak per gli account gestiti
La novita e stata inserita nella documentazione di supporto di Microsoft e introduce un controllo piu severo sullo stato del dispositivo. Su Android l’app verifica se il sistema e in stato di root, mentre su iPhone controlla l’eventuale jailbreak dopo l’accesso tramite Microsoft Entra con account enterprise o education.
Se il dispositivo risulta modificato, Microsoft Authenticator non puo essere usato normalmente per alcune procedure di autenticazione legate agli account lavoro o scuola. La stretta si inserisce in una logica abbastanza chiara: limitare l’uso di dispositivi considerati meno affidabili in scenari dove circolano credenziali aziendali, dati interni e accessi a servizi amministrati.
- Blocco applicato agli account aziendali e scolastici collegati a Microsoft Entra.
- Controllo root su smartphone Android e controllo jailbreak su iPhone.
- Impatto diretto sulle funzioni di verifica usate in ambienti professionali e didattici.
Quali funzioni smettono di funzionare e quali invece restano disponibili
Il blocco riguarda la generazione dei codici e l’uso dell’autenticazione per gli account Microsoft di lavoro e scuola sui dispositivi modificati. Questo significa che l’impatto concreto si vede quando si tenta di accedere a servizi come Microsoft 365, Teams, Outlook in ambito lavorativo, oltre a piattaforme come Azure e Intune.
Resta invece esclusa da questa stretta una parte importante dell’app: i codici 2FA di terze parti salvati in Microsoft Authenticator tramite scansione di un codice QR. In teoria, servizi come GitHub, Cloudflare, Facebook o Instagram possono continuare a funzionare anche su dispositivi con root, perche non rientrano nel nuovo controllo dedicato agli account enterprise o education di Microsoft.
- I codici per account lavoro e scuola possono non essere piu generati correttamente su dispositivi modificati.
- I servizi Microsoft piu esposti al cambiamento sono quelli usati in ambito professionale e gestionale.
- Le 2FA di terze parti archiviate nell’app non risultano attualmente soggette allo stesso blocco.
Perche questa stretta conta davvero per chi usa Authenticator ogni giorno
Dal punto di vista del prodotto, il cambiamento e coerente con l’evoluzione delle policy di sicurezza aziendali: root e jailbreak aprono margini di rischio maggiori, e Microsoft ha scelto di intervenire direttamente a livello applicativo. Non e una novita che colpisce l’utenza consumer in modo generalizzato, ma ha un peso concreto per chi usa lo smartphone come chiave di accesso al lavoro.
Il dato piu importante e che non si parla di prezzo o di nuove funzioni, ma di affidabilita operativa. Se un account dipende da Microsoft Authenticator per entrare in Teams, Outlook o nei sistemi amministrati dall’azienda, un telefono modificato diventa di fatto una scelta meno compatibile.
- La misura rafforza la sicurezza, ma riduce la flessibilita su dispositivi modificati.
- L’impatto maggiore ricade su dipendenti, studenti e amministratori IT.
- Chi usa Authenticator come strumento critico di accesso dovrebbe controllare subito la compatibilita del proprio smartphone.


