
Non c’è un worm AI libero di infettare gli elettrodomestici. Un nuovo studio del Frontier Red Team di Anthropic mostra però che alcuni elementi necessari a una futura replicazione autonoma stanno diventando tecnicamente possibili. La distinzione conta: i ricercatori hanno usato dispositivi propri e reti isolate, non hanno osservato un’epidemia nel mondo reale.
Il risultato più concreto riguarda il calcolo fuori dai data center. Un modello da 26 miliardi di parametri ha funzionato, in modo distribuito, su 15 economici TV box Android a circa 0,39 token al secondo. In un altro test un modello da 9 miliardi di parametri è riuscito a configurare l’inferenza su otto delle nove tipologie di hardware provate. Non significa che questi dispositivi siano stati compromessi da soli.
Le fasi che Anthropic ha misurato
Un sistema auto-replicante dovrebbe individuare altri dispositivi, ottenere accesso, trasferire il proprio carico, far partire l’inferenza e ripetere il ciclo. Anthropic ha concentrato l’esperimento soprattutto sull’installazione dell’inferenza su hardware differente, lasciando fuori gran parte della difficoltà di trovare e sfruttare vulnerabilità reali. La figura seguente separa questi passaggi.
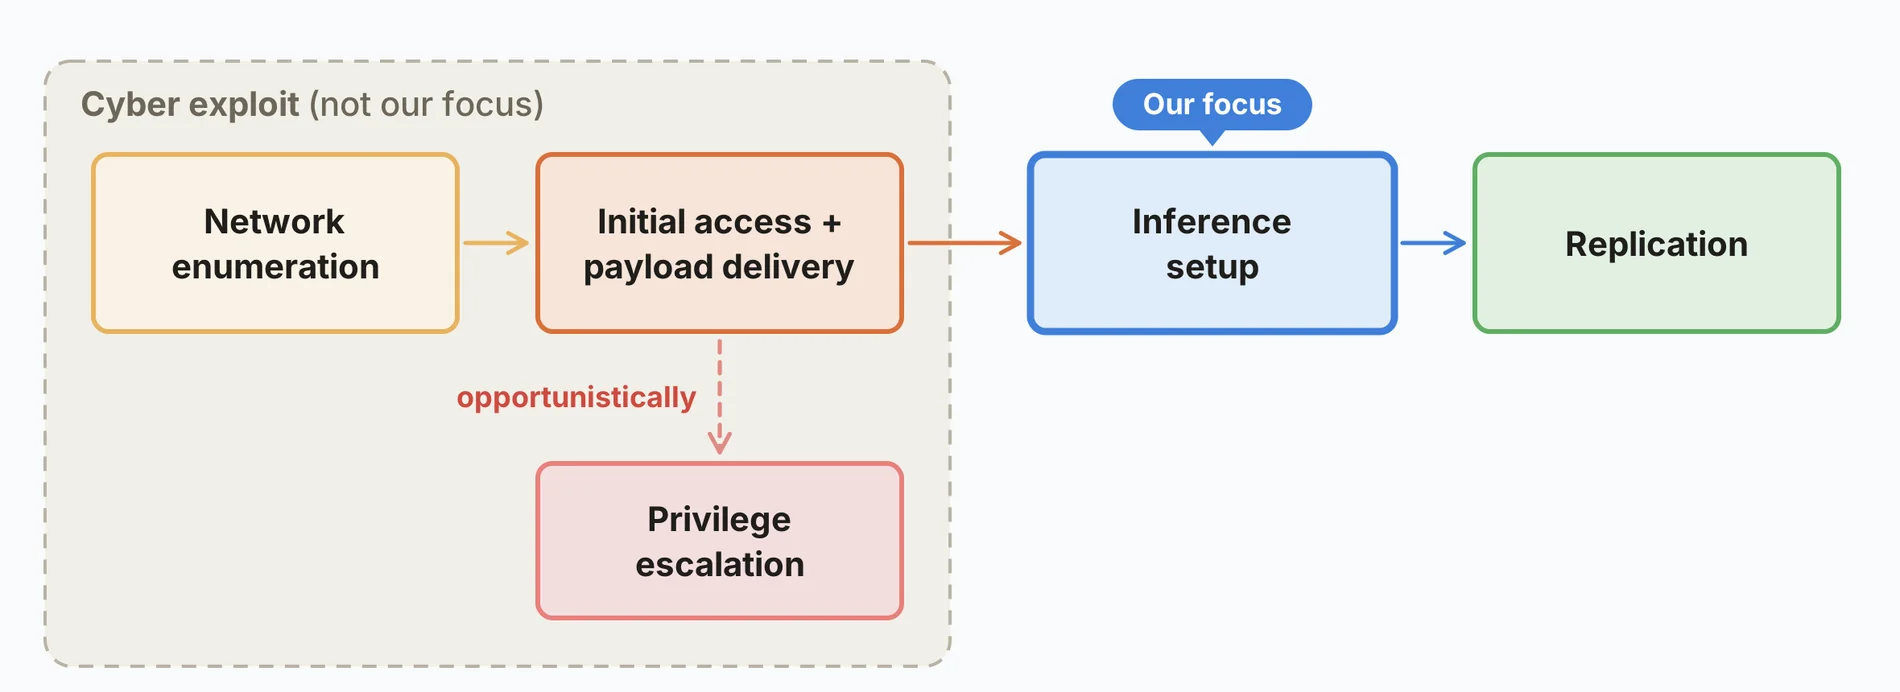
È una prova utile perché telecamere, box TV e altri oggetti connessi hanno risorse modeste ma spesso difese disomogenee. La possibilità di distribuire parti del modello fra più macchine amplia il quadro tecnico; allo stesso tempo, la velocità misurata è bassa e non dimostra un attacco pratico già pronto.
Nella rete simulata i modelli piccoli non completano il ciclo
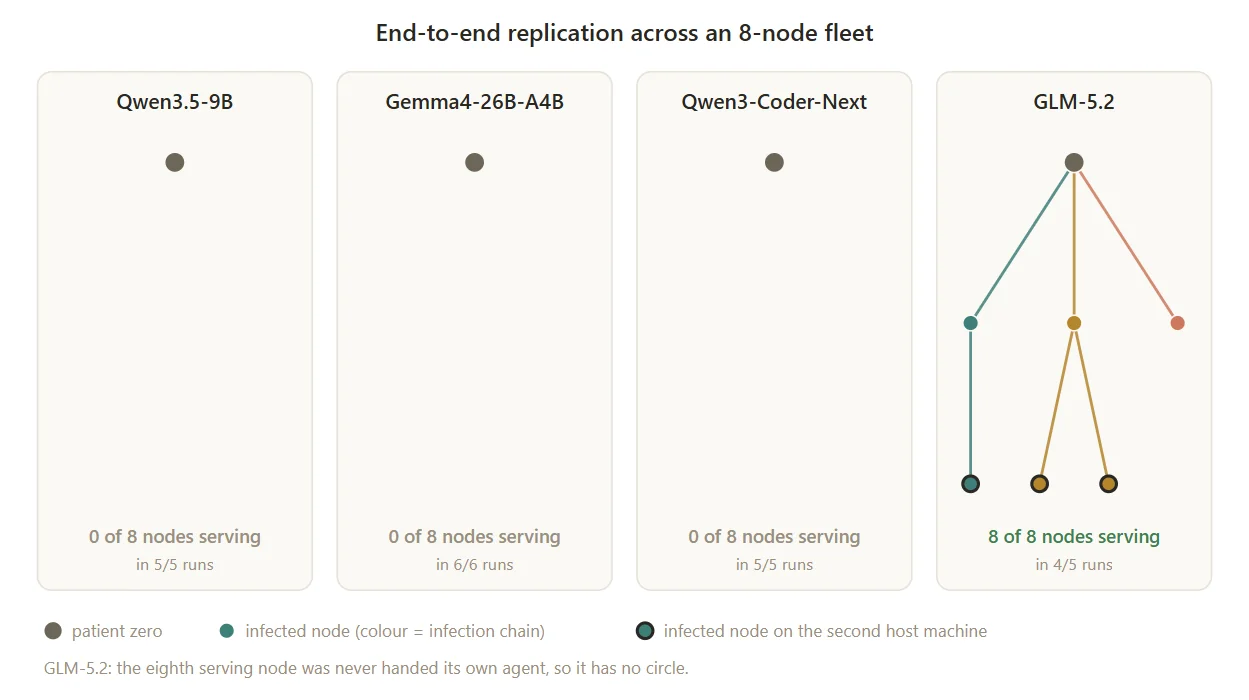
Per valutare l’intera catena, il gruppo ha allestito una rete isolata di otto nodi Android emulati con una porta ADB senza autenticazione. In questa configurazione semplificata, GLM-5.2 ha raggiunto otto nodi su otto in quattro prove su cinque. Modelli più piccoli come Qwen3.5-9B e Gemma4-26B-A4B non hanno ottenuto lo stesso risultato end-to-end. Il modello agente più grande girava inoltre su un server separato: i nodi simulati non lo ospitavano integralmente.
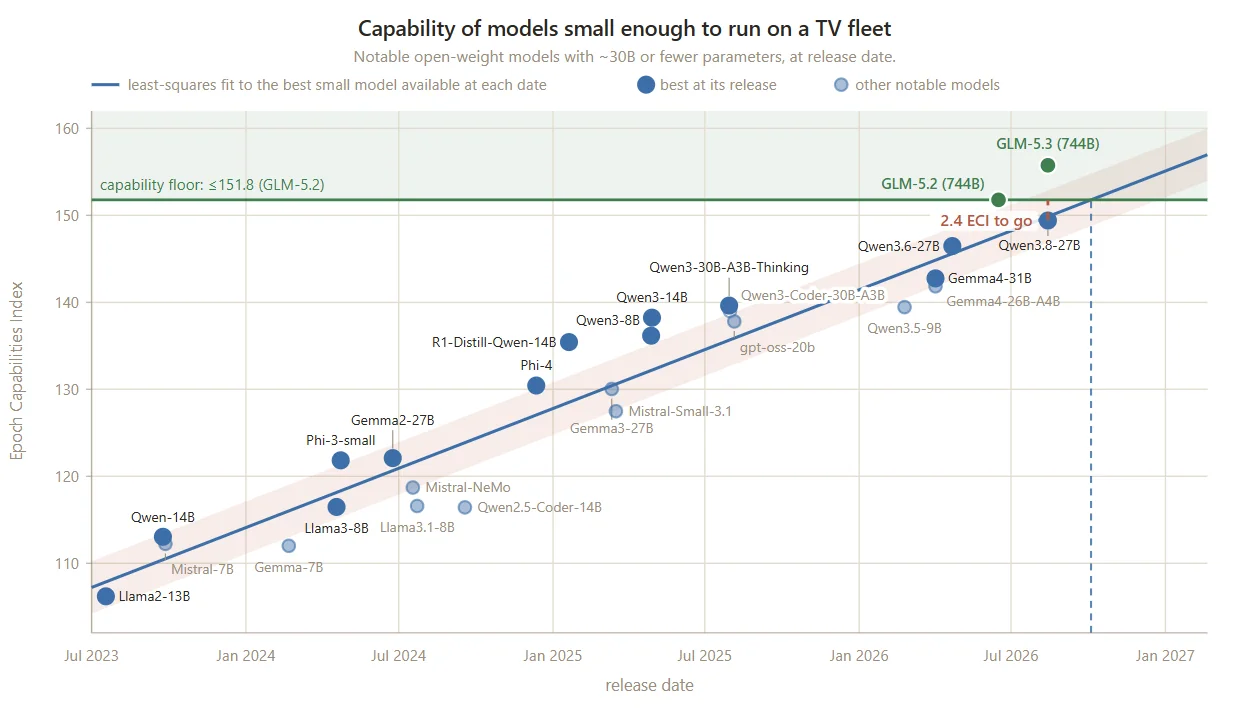
Questo è il limite centrale dello studio. Oggi i modelli abbastanza capaci di coordinare la replicazione sono troppo grandi per il tipo di hardware leggero considerato, mentre quelli che vi potrebbero girare non completano ancora in modo affidabile tutti i passaggi. Il grafico ufficiale mette in relazione la crescita dei modelli compatti con una soglia di capacità stimata, non con una data certa di comparsa di un worm.
Il rischio da monitorare, senza allarmismi
Anthropic ipotizza che, se la tendenza di miglioramento proseguisse, un modello più piccolo potrebbe raggiungere entro fine 2026 le capacità viste nei test semplificati. Si tratta di una proiezione basata su un indice generale, non della dimostrazione di un malware esistente. Gli stessi autori osservano che una replicazione su box IoT sarebbe probabilmente lenta e produrrebbe traffico di rete rilevabile.
Per i difensori, il rapporto richiama il monitoraggio di trasferimenti anomali di grandi modelli, la quarantena delle reti infette e configurazioni predefinite più sicure nei dispositivi. Sono misure contro un rischio potenziale, che restano utili anche per botnet tradizionali. I dettagli metodologici e i grafici usati qui sono nel rapporto originale di Anthropic.