
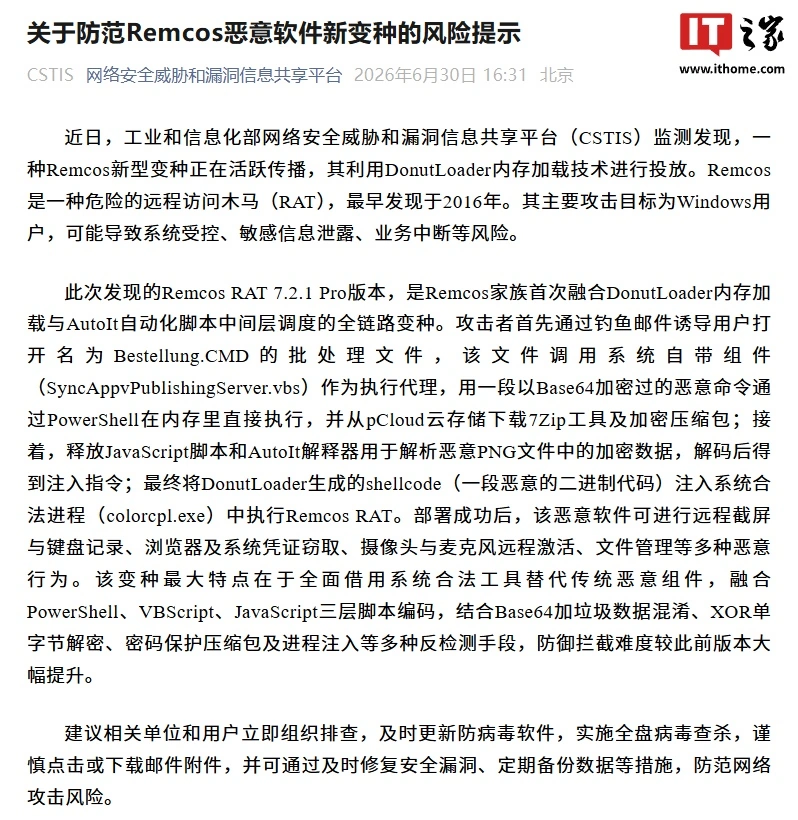
Il Ministero dell’Industria e dell’Information Technology cinese, tramite la piattaforma CSTIS dedicata alla condivisione di minacce e vulnerabilita, ha segnalato la diffusione attiva di una nuova variante del malware Remcos.
L’elemento piu preoccupante di questa versione e l’uso combinato di DonutLoader, script multilivello e strumenti legittimi di sistema, una scelta che rende il rilevamento molto piu difficile rispetto alle varianti precedenti.
La nuova variante di Remcos alza il livello delle minacce su Windows
Remcos e una famiglia di malware individuata per la prima volta nel 2016 e classificata come RAT, cioe trojan per accesso remoto. La variante rilevata ora corrisponde alla versione Remcos RAT 7.2. 1 Pro e segna il primo caso in cui questa famiglia integra lungo tutta la catena di infezione il caricamento in memoria con DonutLoader e l’intermediazione tramite script AutoIt.
Questo approccio aumenta il rischio operativo per utenti e aziende: il sistema puo essere controllato da remoto, con possibili fughe di dati e interruzioni delle attivita. L’attaccante punta in particolare a nascondere il malware dentro processi leciti, riducendo le possibilita di intercettazione da parte delle difese tradizionali.
- Bersaglio principale: sistemi Windows.
- Capacita malevole: screenshot remoti, keylogging, furto di credenziali da browser e sistema, attivazione remota di webcam e microfono, gestione dei file.
- Versione individuata: Remcos RAT 7.2.1 Pro.
- Rischi principali: controllo del dispositivo, perdita di informazioni sensibili e possibili blocchi operativi.
Come avviene l’infezione e perche questa campagna e piu difficile da bloccare
La catena di attacco parte da email di phishing che invitano ad aprire un file batch chiamato Bestellung. CMD. Da qui viene richiamato un componente legittimo del sistema, SyncAppvPublishingServer. vbs, usato come tramite per eseguire in memoria un comando malevolo PowerShell codificato in Base64.
Nella fase successiva il sistema scarica da pCloud l’utility 7Zip e un archivio cifrato. Vengono poi rilasciati uno script JavaScript e l’interprete AutoIt per leggere dati nascosti in un file PNG malevolo, decodificare le istruzioni e infine iniettare il codice generato da DonutLoader nel processo legittimo colorcpl. exe, da cui parte l’esecuzione di Remcos.
L’uso di PowerShell, VBScript e JavaScript in piu livelli, insieme a offuscamento con Base64 e dati spazzatura, decrittazione XOR a singolo byte, archivi protetti da password e process injection, rende questa variante sensibilmente piu elusiva delle precedenti.
- Vettore iniziale: email di phishing con allegato o file eseguibile mascherato.
- Strumento di esecuzione abusato: SyncAppvPublishingServer.vbs.
- Download esterni: 7Zip e archivio cifrato ospitati su pCloud.
- Tecniche anti-rilevamento: offuscamento Base64, dati inutili aggiunti al codice, decrittazione XOR, archivi protetti da password e iniezione in processi leciti.