


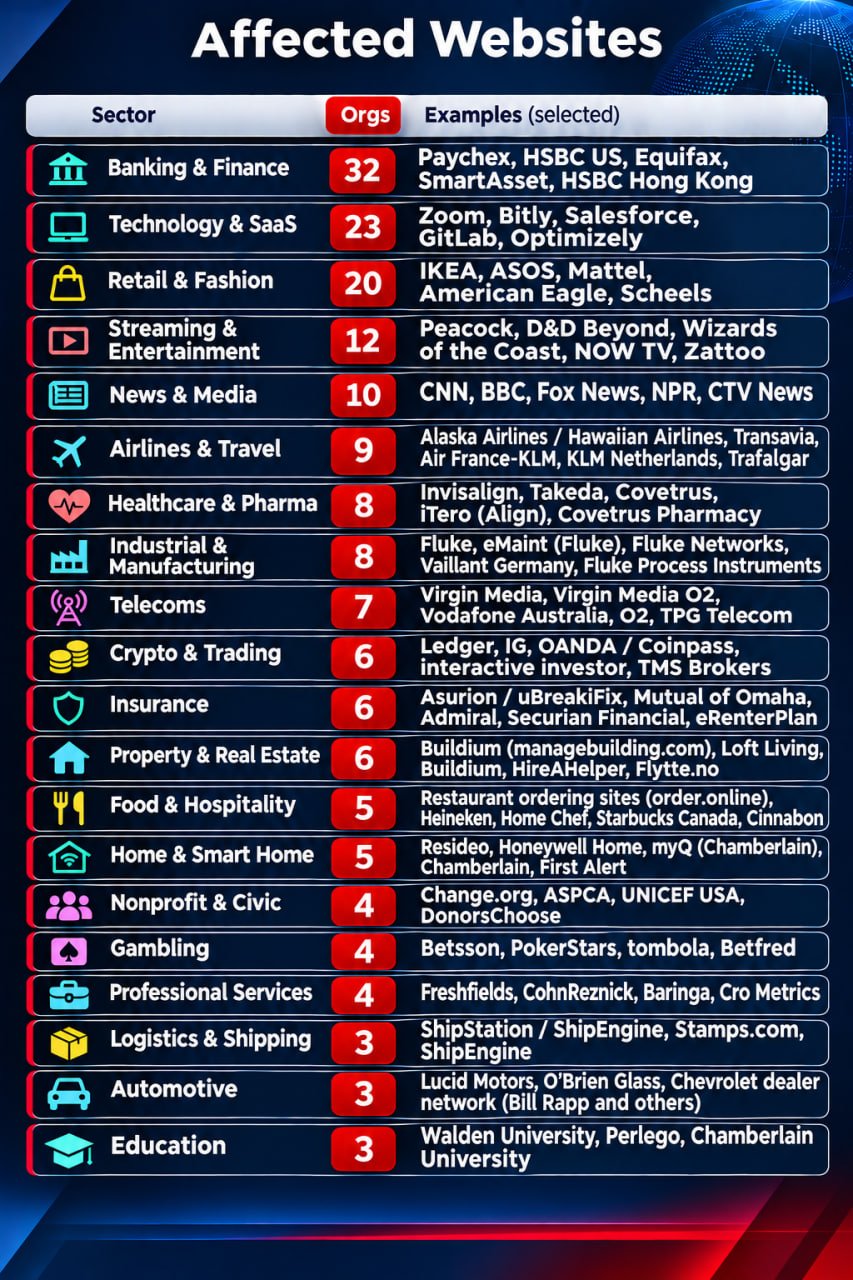
Un attacco alla supply chain legato a Optimizely ha colpito siti di grandi marchi e servizi internazionali, con codice malevolo iniettato nei progetti dei clienti e distribuito poi attraverso il normale caricamento degli script della piattaforma. Tra i nomi coinvolti compaiono BBC, CNN, HSBC, IKEA, Zoom, Salesforce, GitLab e altri brand molto noti.
L’aspetto più delicato riguarda gli utenti Apple con versioni meno aggiornate di iPhone e iPad: gli aggressori hanno usato anche kit di exploit mirati a iOS 13-18. x, oltre a funzioni per sostituire indirizzi crypto, sottrarre dati di pagamento e raccogliere informazioni dal browser.
Come è avvenuto l’attacco tramite gli script di Optimizely
L’attacco ha sfruttato una falla nel servizio Web Experimentation e Personalization di Optimizely, che consente ai clienti di inserire codice personalizzato nel campo Project JavaScript. Ottenendo accesso in scrittura ai progetti, gli aggressori hanno aggiunto JavaScript malevolo che veniva poi eseguito insieme agli script legittimi caricati dal CDN della piattaforma.
Le analisi hanno individuato 188 script compromessi su 1.611 esaminati, riconducibili a 178 organizzazioni. Il numero reale potrebbe però essere più alto. Nel corso della stessa giornata il payload è stato modificato decine di volte, segno di un’operazione attiva e in rapido affinamento, con l’aggiunta progressiva di moduli per il furto di carte, il monitoraggio del browser e l’attacco ai dispositivi iOS.
Cosa poteva fare il codice malevolo sui siti compromessi
Il modulo più immediato era quello di sostituzione degli indirizzi di portafogli crypto. Lo script riconosceva wallet legati a Bitcoin, Ethereum, TRON, Solana e altri network, rimpiazzandoli con indirizzi controllati dagli attaccanti.
C’era poi un componente per il furto dei dati delle carte bancarie, capace di intercettare numeri validi, data di scadenza e CVV durante l’invio dei form o tramite richieste Fetch e XHR. Restavano fuori da questo schema i pagamenti gestiti dentro iframe isolati di provider come Stripe o Adyen.
Perché la parte più critica riguarda iPhone e iPad con software non aggiornato
La campagna non si fermava al furto di dati nel browser. Gli aggressori controllavano anche la versione di iOS del visitatore per caricare diversi strumenti di exploit: Coruna per i dispositivi con iOS 13 fino a iOS 17 e DarkSword per iOS 18. x.
I commenti presenti nel codice analizzato indicano che alcune correzioni lato Apple sarebbero già presenti nelle release più recenti del sistema. In parallelo, Optimizely ha comunicato di aver chiuso la falla, ripulito i progetti interessati e introdotto misure aggiuntive contro pubblicazioni non autorizzate di codice.


