
PHP ha pubblicato aggiornamenti urgenti per due vulnerabilità critiche che possono consentire a un attaccante senza credenziali di eseguire codice sul server. Il caso, chiamato PHP2Shell dai ricercatori Wiz, riguarda il motore del linguaggio usato anche da WordPress, Drupal e Joomla: non è semplicemente un plugin difettoso da disattivare.
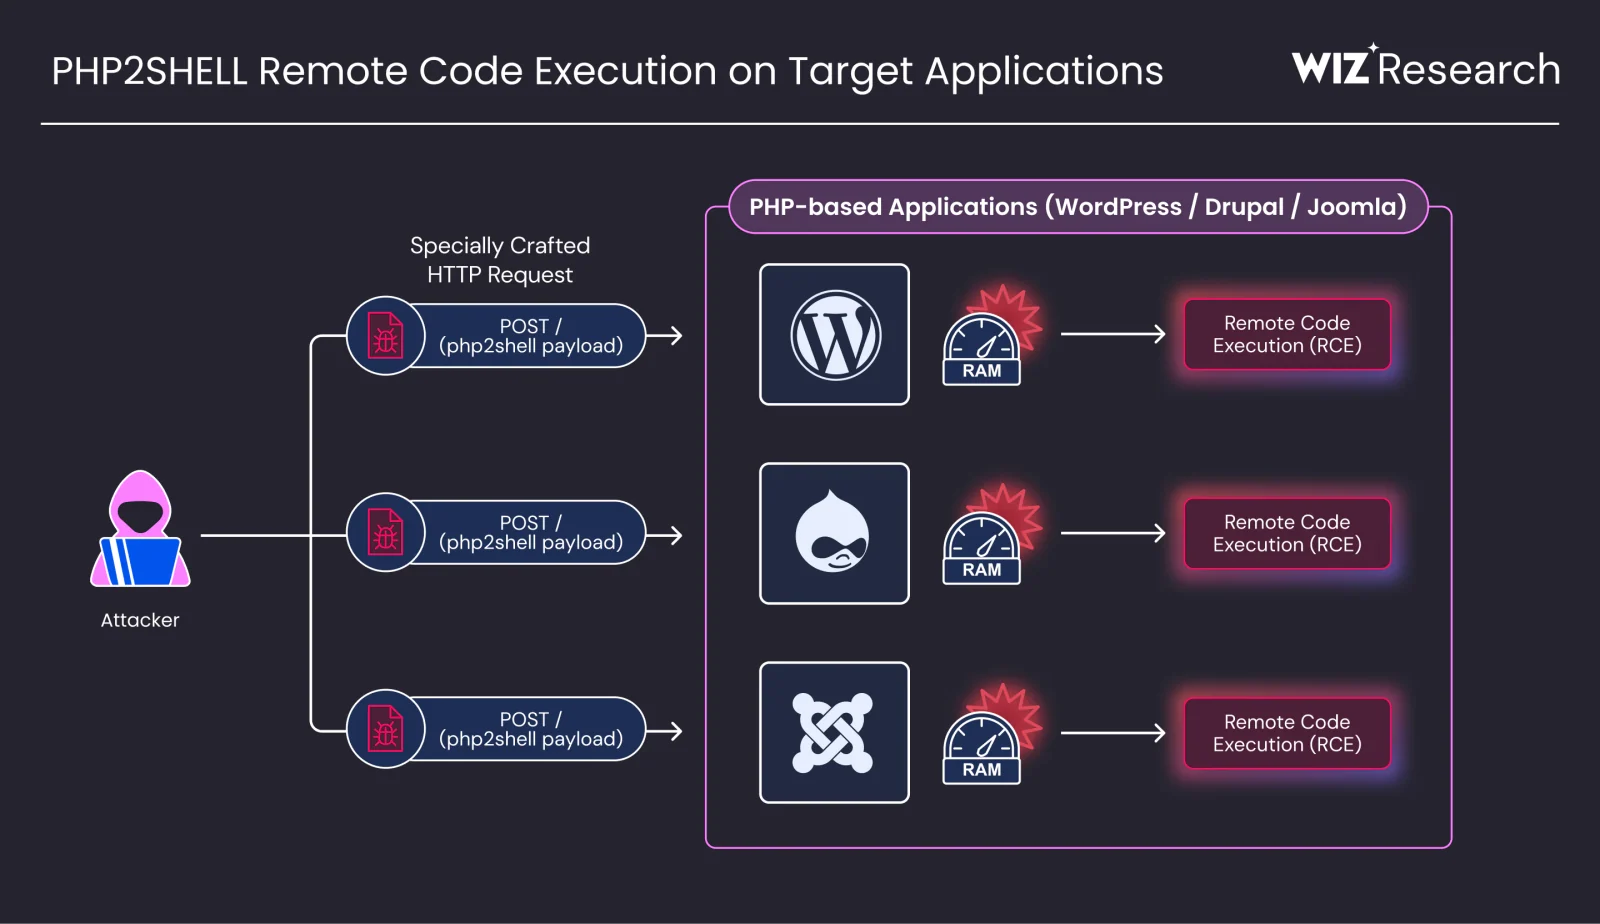
Il problema è sul server, non nel browser
Le falle sono identificate come CVE-2026-109618 e CVE-2026-109619. La prima riguarda la gestione dell’esaurimento della memoria; la seconda dati interni che possono restare referenziati dopo che la memoria di una richiesta è stata liberata. In determinate condizioni, una richiesta successiva può sfruttare quello stato non valido.
Il team PHP considera a rischio le installazioni che servono richieste web, comprese PHP-FPM, Apache con mod_php, php-cgi, FrankenPHP e LiteSpeed. Il rischio non è però identico in ogni configurazione: per mod_php è stato dimostrato un attacco che parte prima dell’esecuzione del codice dell’applicazione. Altri percorsi dipendono da configurazione e comportamento del software ospitato.
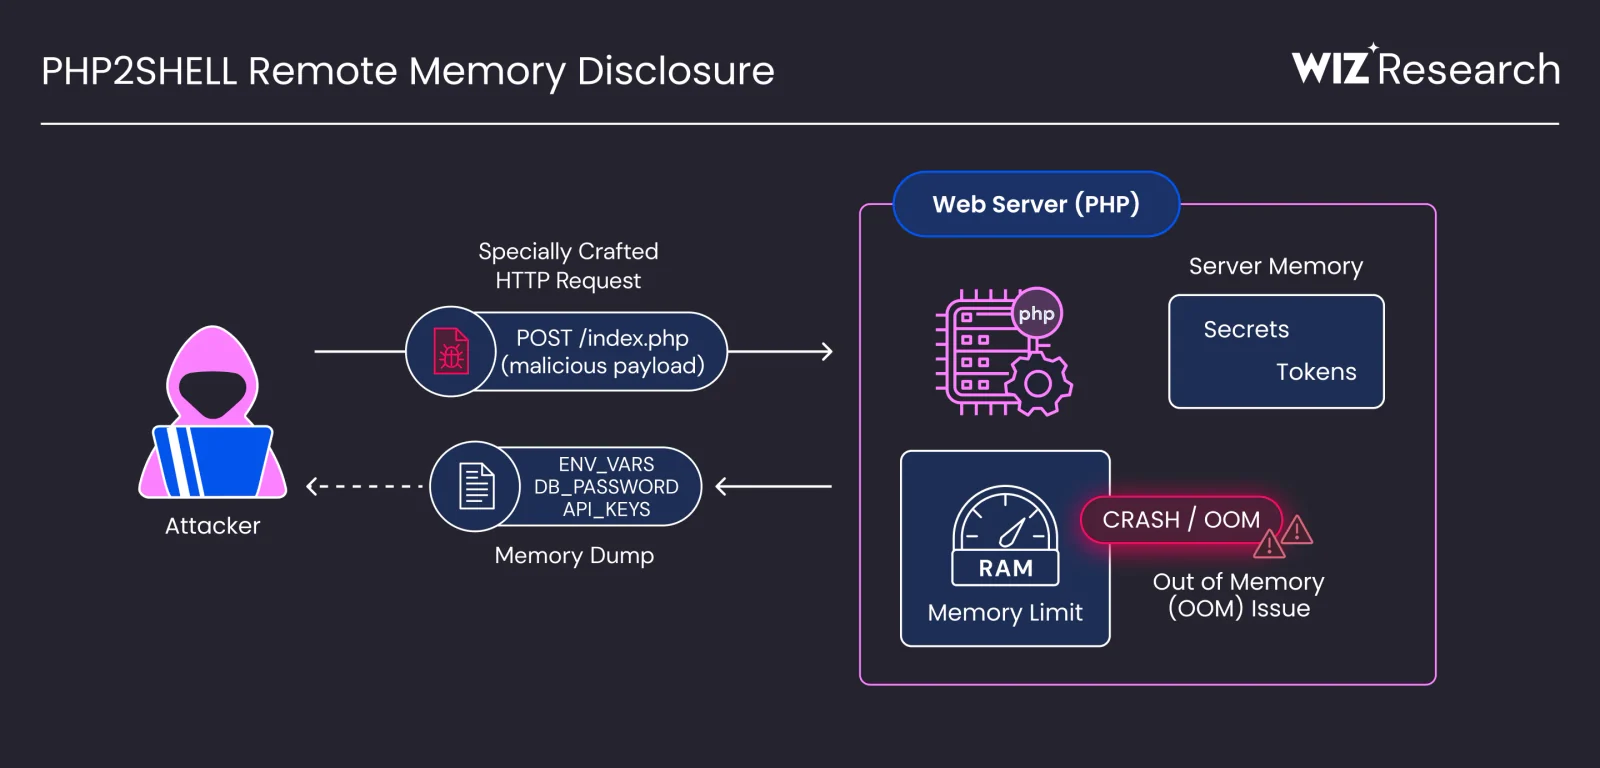
Le quattro versioni corrette da verificare
Le release stabili indicate nell’avviso ufficiale sono PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35. La raccomandazione è aggiornare tempestivamente al pacchetto corretto per il proprio ramo. Le distribuzioni Linux e i fornitori di supporto esteso possono distribuire correzioni proprie: il numero di versione, da solo, non sostituisce la verifica del bollettino del fornitore.
PHP 8.1 e le versioni precedenti non ricevono più il normale supporto upstream. Il progetto segnala interventi straordinari e possibili backport, ma non sono un motivo per considerare automaticamente protetta una vecchia installazione.
Cosa cambia per chi gestisce un sito WordPress
Aggiornare WordPress non equivale ad aggiornare PHP. Chi utilizza un hosting gestito deve verificare con il provider che il runtime effettivamente in uso sia corretto; chi amministra direttamente il server deve seguire le indicazioni del progetto e della propria distribuzione. Per il visitatore ordinario non c’è invece una patch del browser da installare per risolvere questa falla sul sito altrui.
I due advisory distinguono mitigazioni parziali e soluzione completa: le modifiche di configurazione non sostituiscono la patch. È quindi importante non improvvisare interventi copiando una singola impostazione senza considerare il resto del sistema. La gravità della vulnerabilità, inoltre, non dimostra che ogni sito basato su PHP sia già stato compromesso.
Riferimenti tecnici: advisory sulla gestione della memoria, advisory sullo stato globale e analisi originale Wiz Research, da cui provengono le illustrazioni.