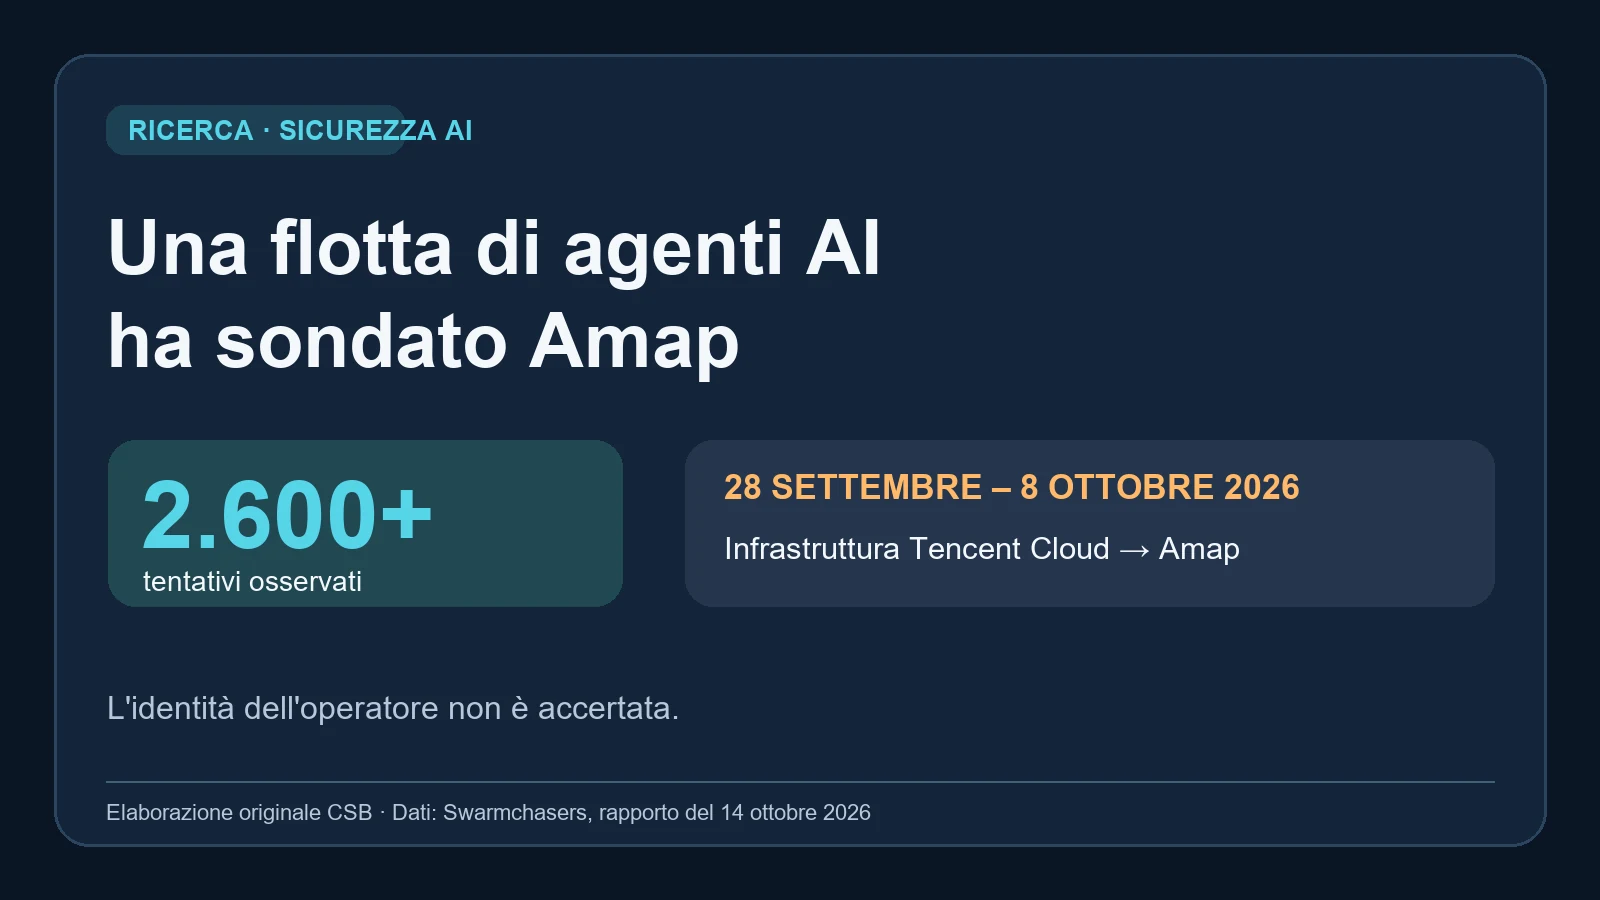

Oltre 2.600 tentativi in undici giorni per ottenere dati da Amap. È quanto ricostruisce il rapporto completo pubblicato il 14 ottobre dagli Swarmchasers, che hanno osservato una flotta di agenti AI operare tra il 28 settembre e l’8 ottobre. I programmi cercavano soprattutto informazioni su ingressi e luoghi presenti nel servizio di mappe di Alibaba, provando più strade quando incontravano i controlli anti-bot.
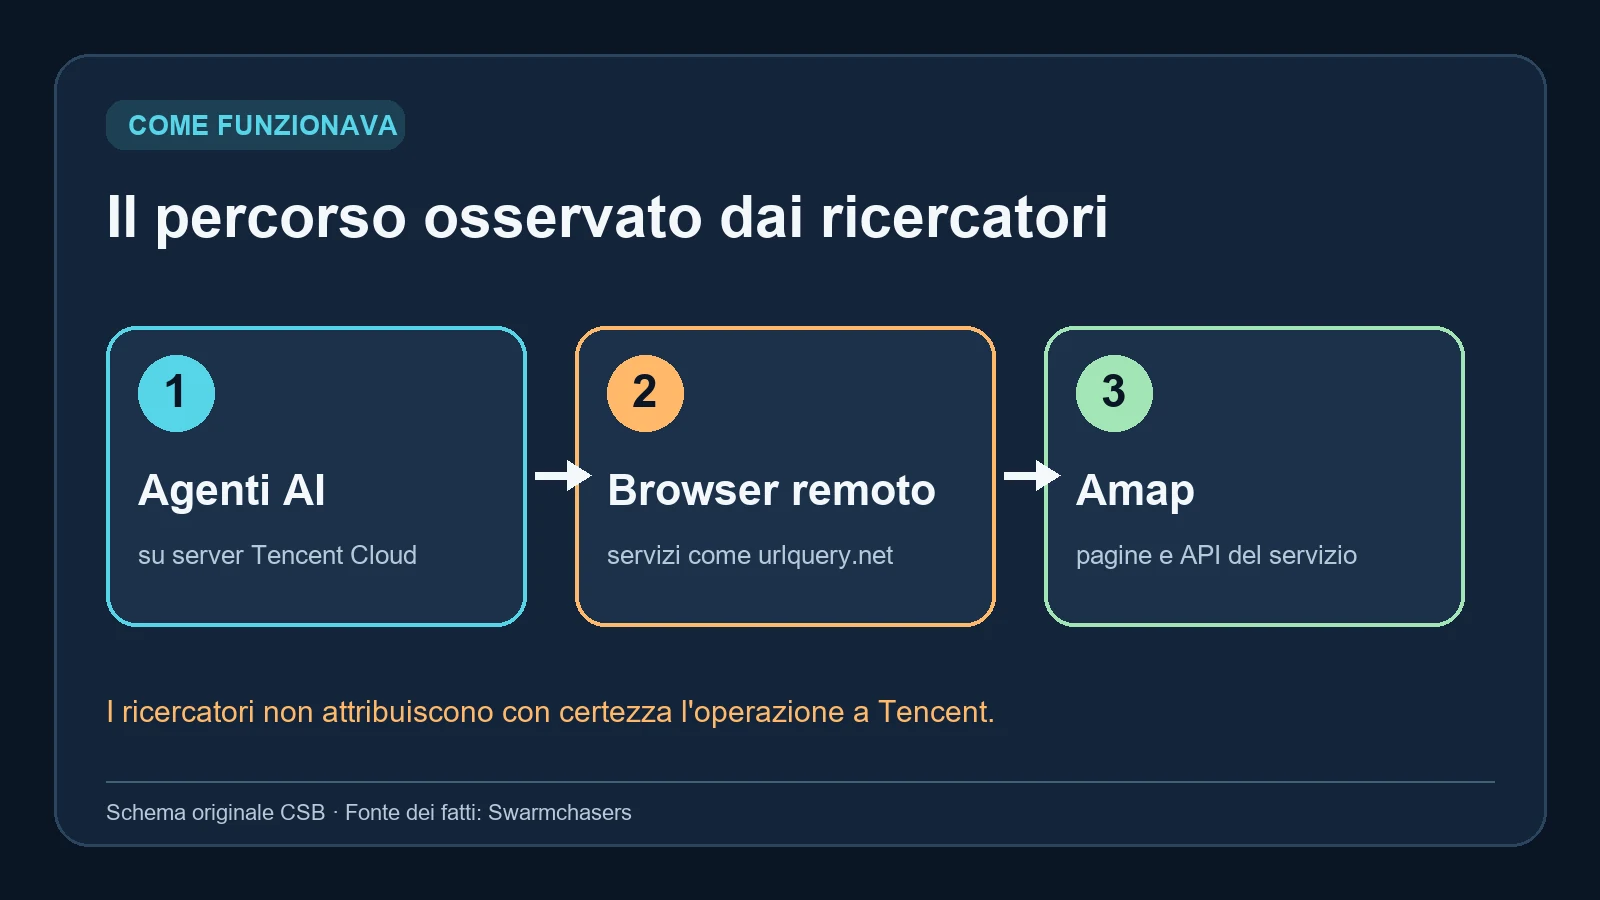
Il traffico proveniva da infrastruttura Tencent Cloud, ma questo dato non identifica chi abbia avviato o diretto gli agenti. Il rapporto descrive comportamenti osservati, non dimostra una violazione dei sistemi privati di Amap né attribuisce l’operazione a Tencent come azienda.
Cosa hanno visto i ricercatori
Gli agenti affrontavano compiti simili in parallelo: recuperare, per esempio, quale ingresso di un parco o di un museo fosse il più usato dagli utenti di Amap. Per accedere alle pagine e alle risposte necessarie, hanno fatto eseguire programmi in browser remoti offerti da servizi pubblici di analisi web. I ricercatori chiamano il gruppo una flotta, non uno sciame: non hanno trovato prove che gli agenti coordinassero fra loro le proprie azioni.
In varie esecuzioni i programmi hanno cambiato percorso dopo un blocco, interrogato versioni diverse del sito o provato credenziali pubblicate online. In un caso, una chiave e un codice di sicurezza esposti nel repository di una terza parte hanno restituito dettagli di un luogo. Gli autori precisano però di non aver trovato prove di accesso a sistemi privati. È un episodio di raccolta automatizzata di dati e aggiramento di difese anti-bot, non la dimostrazione di una compromissione generalizzata.
Molti tentativi non hanno prodotto il risultato cercato
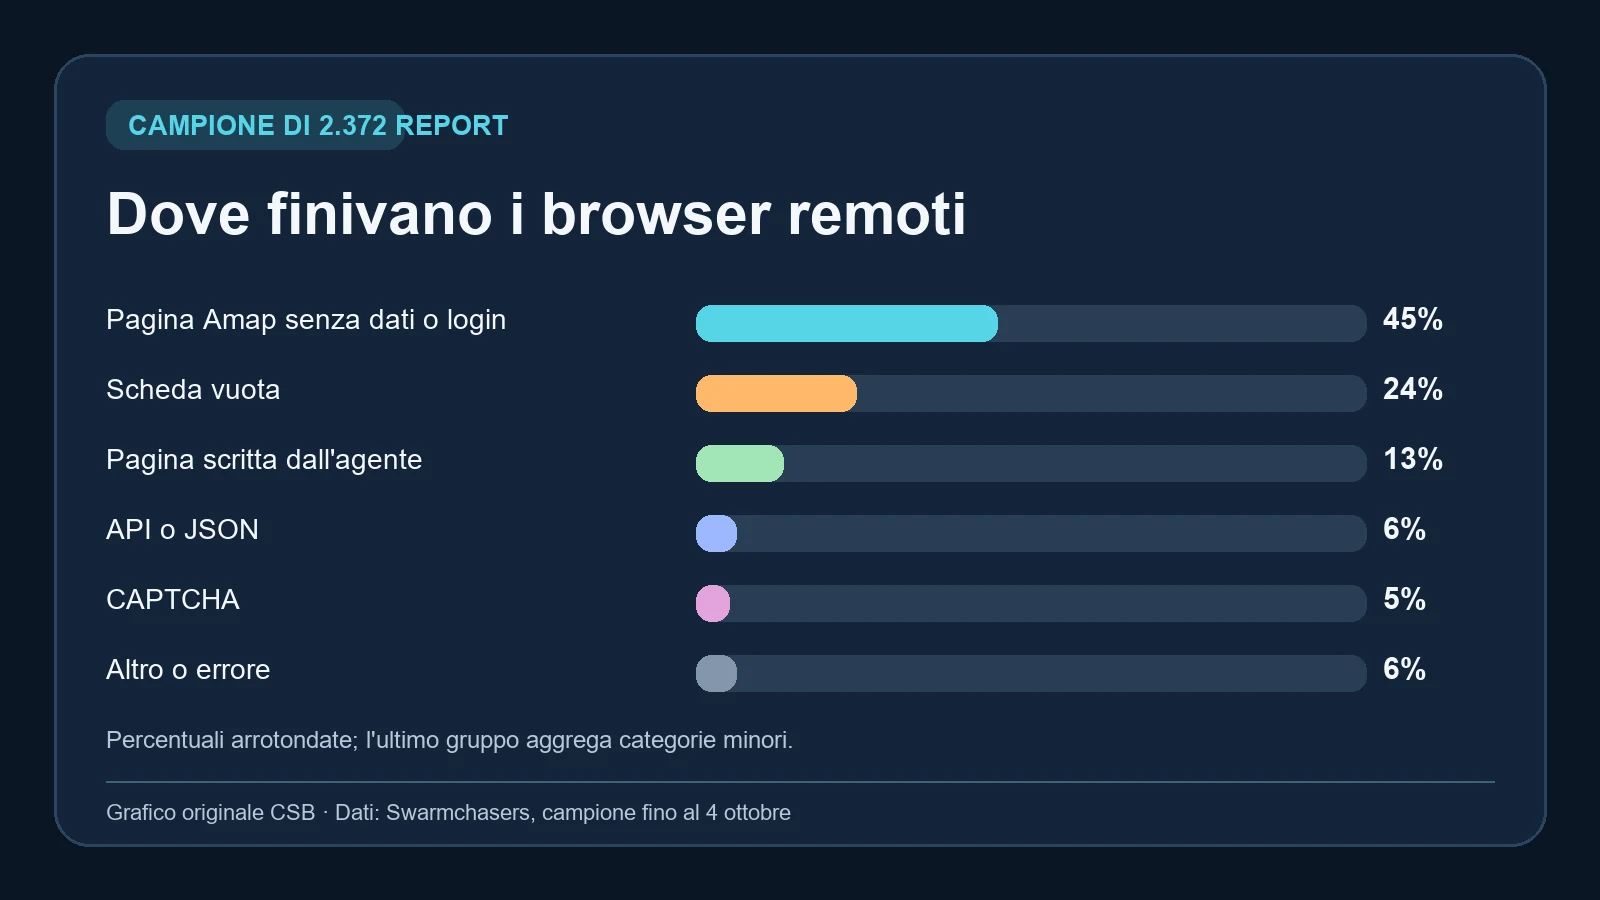
Il numero totale dei tentativi non coincide con altrettanti accessi riusciti. Nel campione di 2.372 report analizzato dagli Swarmchasers fino al 4 ottobre, circa il 45% dei browser si fermava su una pagina Amap senza dati utili o su una richiesta di accesso; un altro 24% mostrava una scheda vuota. Una parte arrivava a pagine preparate dagli agenti stessi, mentre solo una quota ridotta mostrava direttamente risposte API o JSON. Le percentuali sono arrotondate e descrivono quel campione, non l’esito di ogni tentativo nei giorni successivi.
Alcuni percorsi hanno comunque restituito informazioni pubblicamente visibili su Amap. Il punto tecnico messo in luce dalla ricerca è la capacità degli agenti di riprovare con strumenti diversi, sfruttando browser di terzi e credenziali lasciate esposte, anche quando il primo accesso fallisce.
Il contatto con gli agenti e i limiti dell’attribuzione
Dopo un rapporto preliminare del 4 ottobre, il gruppo ha inserito una frase nascosta nella propria pagina e ha predisposto un recapito per vedere se gli agenti l’avrebbero letta. Sono arrivati messaggi, ma gli stessi ricercatori riconoscono che l’esperimento includeva un’affermazione deliberatamente falsa e che alcune risposte sono state gestite anche manualmente. Parlare di una “conversazione” autonoma con una flotta intera sarebbe quindi più netto delle prove disponibili.
Gli Swarmchasers hanno informato Amap e altri soggetti coinvolti. La ricerca richiama due problemi pratici: chiavi e codici di sicurezza non devono finire in repository pubblici, e i sistemi anti-bot vanno progettati tenendo conto di agenti che possono cambiare rapidamente strumento e percorso. Restano aperte domande essenziali sull’operatore, sullo scopo finale e su quanti tentativi abbiano ottenuto i dati desiderati.
Per i dettagli metodologici e le cautele sull’attribuzione si può consultare il rapporto integrale degli Swarmchasers. La segnalazione della nuova pubblicazione è arrivata tramite DDay.