Il tempo che passa tra la pubblicazione di una vulnerabilità e il suo primo sfruttamento reale si sta riducendo in modo drastico. I dati mostrati dal progetto Zero Day Clock indicano che la finestra utile per reagire è ormai molto più stretta rispetto a pochi anni fa.
L’indicatore più rilevante è il Time-to-Exploit, ciòè il tempo che separa la divulgazione pubblica di una falla dal primo attacco osservato. Dal quadro emerso, la media è passata da 21,5 giorni nel 2018 a meno di 2 ore nei dati aggiornati al 5 luglio 2026.
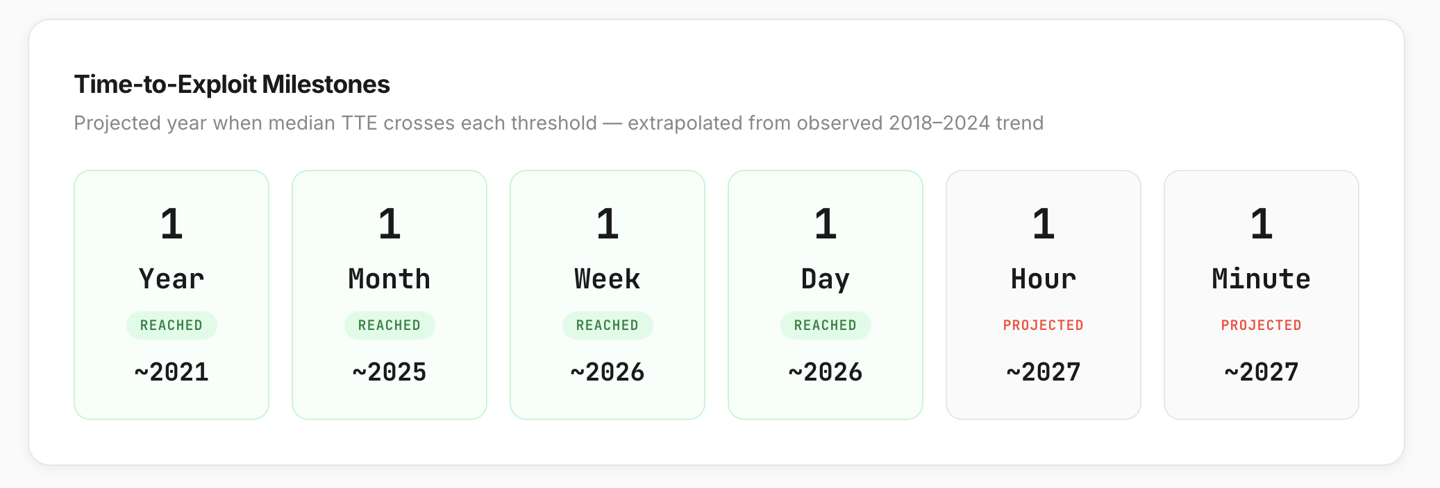
Zero Day Clock mostra quanto si è accorciata la finestra di difesa
Zero Day Clock è un sito di visualizzazione creato per mostrare in modo immediato come stia cambiando la rapidità con cui gli attaccanti trasformano una vulnerabilità resa pubblica in un attacco concreto. Il progetto è stato lanciato da Sergej Epp, Chief Information Security Officer di Sysdig, durante l’evento [un]prompted 2026.
La piattaforma aggrega dati provenienti da più fonti di intelligence sulle minacce, tra cui il catalogo delle vulnerabilità note come sfruttate di CISA e il database VulnCheck. L’analisi si basa su oltre 3.500 casi reali di sfruttamento, con l’obiettivo di dare una misura visiva e aggiornata dell’efficienza operativa dei cybercriminali.
- Il parametro centrale è il Time-to-Exploit, ciòè il tempo tra divulgazione pubblica e primo utilizzo in attacco.
- Il progetto incrocia dati da CISA KEV, VulnCheck e altre fonti di threat intelligence.
- La base analitica comprende oltre 3.500 eventi reali di sfruttamento di vulnerabilità.
Dal 2018 al 2026 il tempo medio di sfruttamento è crollato
L’andamento ricostruito dal sito evidenzia una tendenza netta: dal 2018 in poi il tempo medio necessario agli attaccanti per sfruttare una vulnerabilità pubblica si è ridotto in modo continuo. Nel 2018 la media indicata era di 21,5 giorni, mentre i dati in tempo reale aggiornati al 5 luglio 2026 scendono a meno di 2 ore.
Un cambiamento di questa portata significa che le attività classiche di patching e verifica non possono più seguire ritmi lenti o cicli troppo lunghi. Le aziende devono rivedere in modo concreto le priorità su patch management, monitoraggio delle minacce e procedure di risposta, perché il margine tra disclosure e attacco reale può ormai essere quasi immediato.
- Nel 2018 il tempo medio di sfruttamento era di 21,5 giorni.
- Al 5 luglio 2026 il dato in tempo reale è sceso a meno di 2 ore.
- La riduzione del TTE comprime drasticamente la finestra utile per aggiornamenti e mitigazioni.