


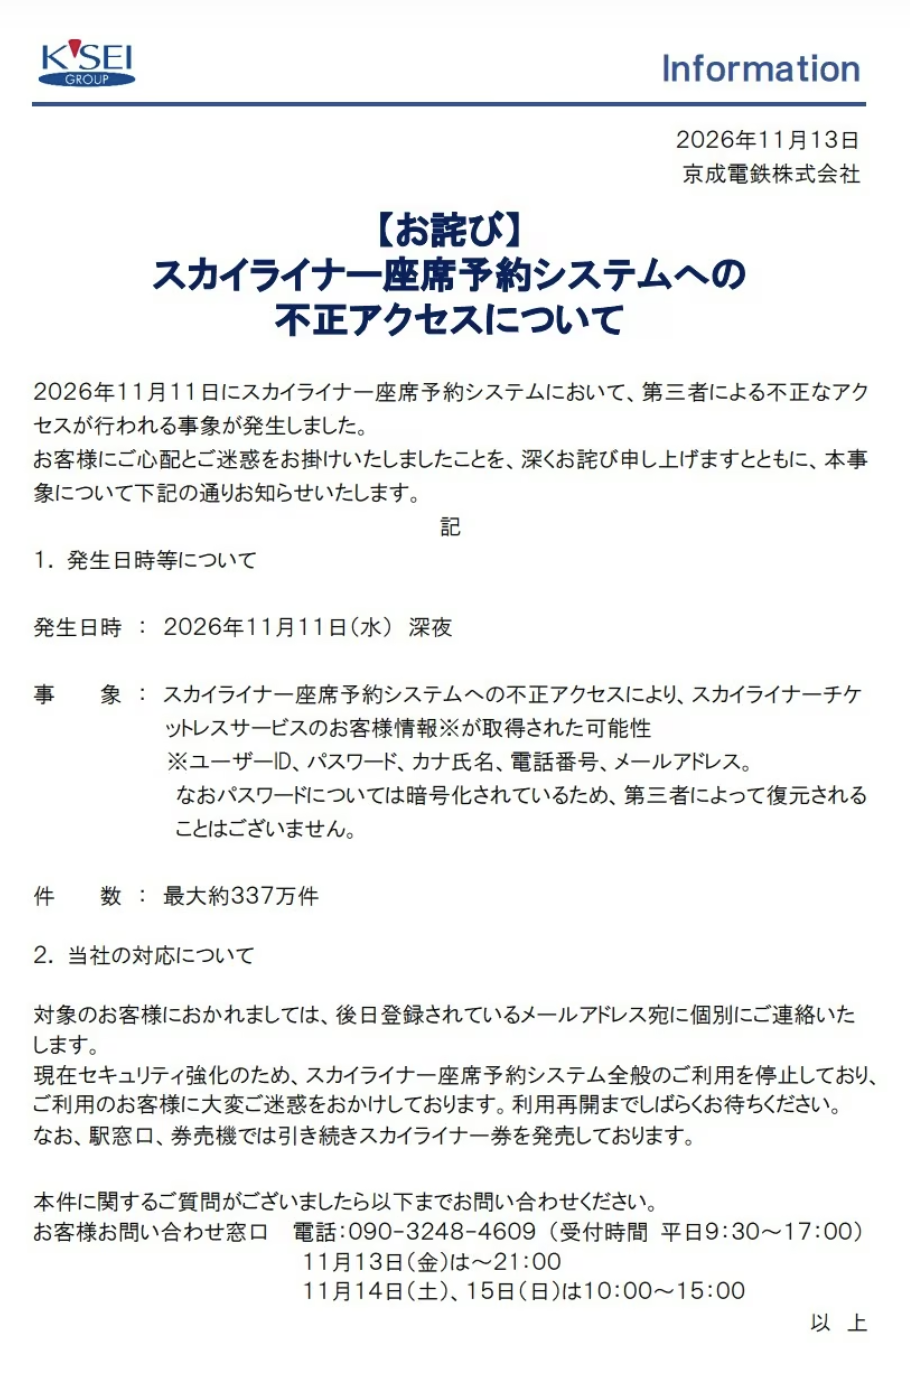
Un accesso non autorizzato al sistema di prenotazione dei posti ha provocato la sospensione dei servizi di acquisto online dello Skyliner, il collegamento ferroviario giapponese tra l’aeroporto di Narita e la zona di Tokyo Ueno. Keisei Electric Railway ha segnalato l’incidente il 13 novembre 2026, indicando che l’intrusione sarebbe avvenuta nella notte dell’11 novembre. La distinzione più importante per chi deve viaggiare è questa: i treni continuano a circolare, ma i canali digitali di prenotazione dei biglietti sono stati interrotti.
Come acquistare i biglietti per Narita e Ueno
Per limitare i rischi dopo l’accesso illecito, Keisei ha avviato una manutenzione d’emergenza del sito e sospeso il sistema di prenotazione dei posti. Lo stop interessa Skyliner Ticketless Service, Skyliner e-ticket, i servizi di acquisto con riconoscimento facciale e il canale di vendita attraverso le agenzie di viaggio. Non è stata indicata una data precisa per il ripristino.
Nel frattempo, l’alternativa prevista per i viaggiatori è acquistare il biglietto direttamente in stazione, rivolgendosi alle biglietterie oppure utilizzando le macchinette automatiche. L’interruzione degli acquisti digitali ha provocato disagi e code agli sportelli, in particolare a Keisei Ueno, ma non equivale a una cancellazione del servizio ferroviario.
Una procedura particolare riguarda chi ha già acquistato un biglietto tramite Skyliner Ticketless Service o tramite e-ticket con riconoscimento facciale. Per questi titoli di viaggio, le indicazioni riportate prevedono di comprare nuovamente il biglietto in stazione e segnalare al personale il precedente acquisto, così da consentire la successiva gestione del rimborso. Non è una regola da estendere automaticamente a tutte le tipologie di biglietto.
Fino a 3,37 milioni di record personali potenzialmente coinvolti
Oltre ai disagi nell’acquisto dei biglietti, l’incidente solleva una questione di protezione dei dati. Secondo le informazioni comunicate da Keisei, l’accesso non autorizzato potrebbe aver interessato fino a circa 3,37 milioni di record di dati personali. Tra le informazioni potenzialmente esposte figurano ID utente, password, nomi scritti in katakana, numeri di telefono e indirizzi email.
Il numero indica il massimo di record potenzialmente coinvolti, non la conferma che tutte quelle informazioni siano state effettivamente sottratte, né il conteggio accertato delle persone colpite. La società sta ancora verificando la portata dell’incidente e non sono stati chiariti i dettagli tecnici dell’intrusione o un’eventuale esfiltrazione dei dati.
Keisei prevede di contattare individualmente via email gli utenti interessati all’indirizzo associato al loro account. Per chi usa lo Skyliner, quindi, ci sono due aspetti distinti da seguire: le comunicazioni sui canali di acquisto disponibili per il viaggio e gli eventuali avvisi personali relativi alla sicurezza dei propri dati.
Articoli correlati

SEGA, esposti circa 2,2 milioni di indirizzi email delle newsletter: rischio phishing
Leggi su chinasmartbuy.com
Chainalysis, credenziali esposte per tutti gli utenti: riparte l’accesso ad alcuni servizi
Leggi su chinasmartbuy.com
KDDI, fuga di dati sulla piattaforma email: coinvolti oltre 12 milioni di indirizzi
Leggi su chinasmartbuy.com

