
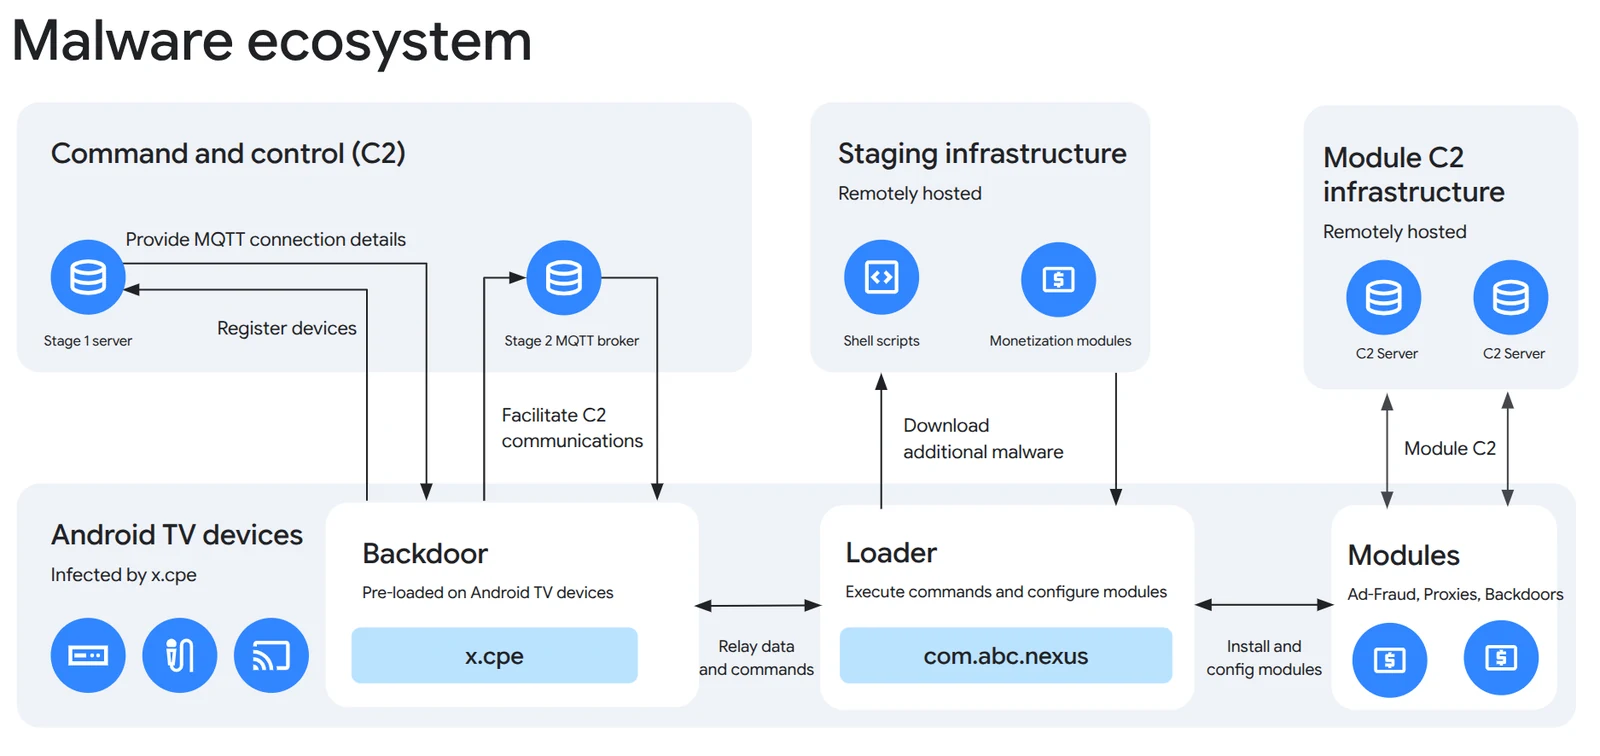

Google e diversi partner di sicurezza hanno colpito XCPE, una rete che coinvolgeva oltre 1,3 milioni di dispositivi, in gran parte TV box Android. Secondo il Google Threat Intelligence Group, la backdoor era già presente nel firmware e permetteva di installare software aggiuntivo senza il consenso degli utenti.
Una backdoor prima ancora di aprire lo Store
Il caso è diverso da quello di un’app sospetta scaricata dopo l’acquisto. Il componente iniziale operava con privilegi di sistema e poteva ripristinarsi al riavvio dopo una rimozione dalla normale area delle applicazioni. Da lì venivano caricati moduli usati per frodi pubblicitarie o per trasformare la connessione domestica in un nodo proxy a disposizione di terzi.
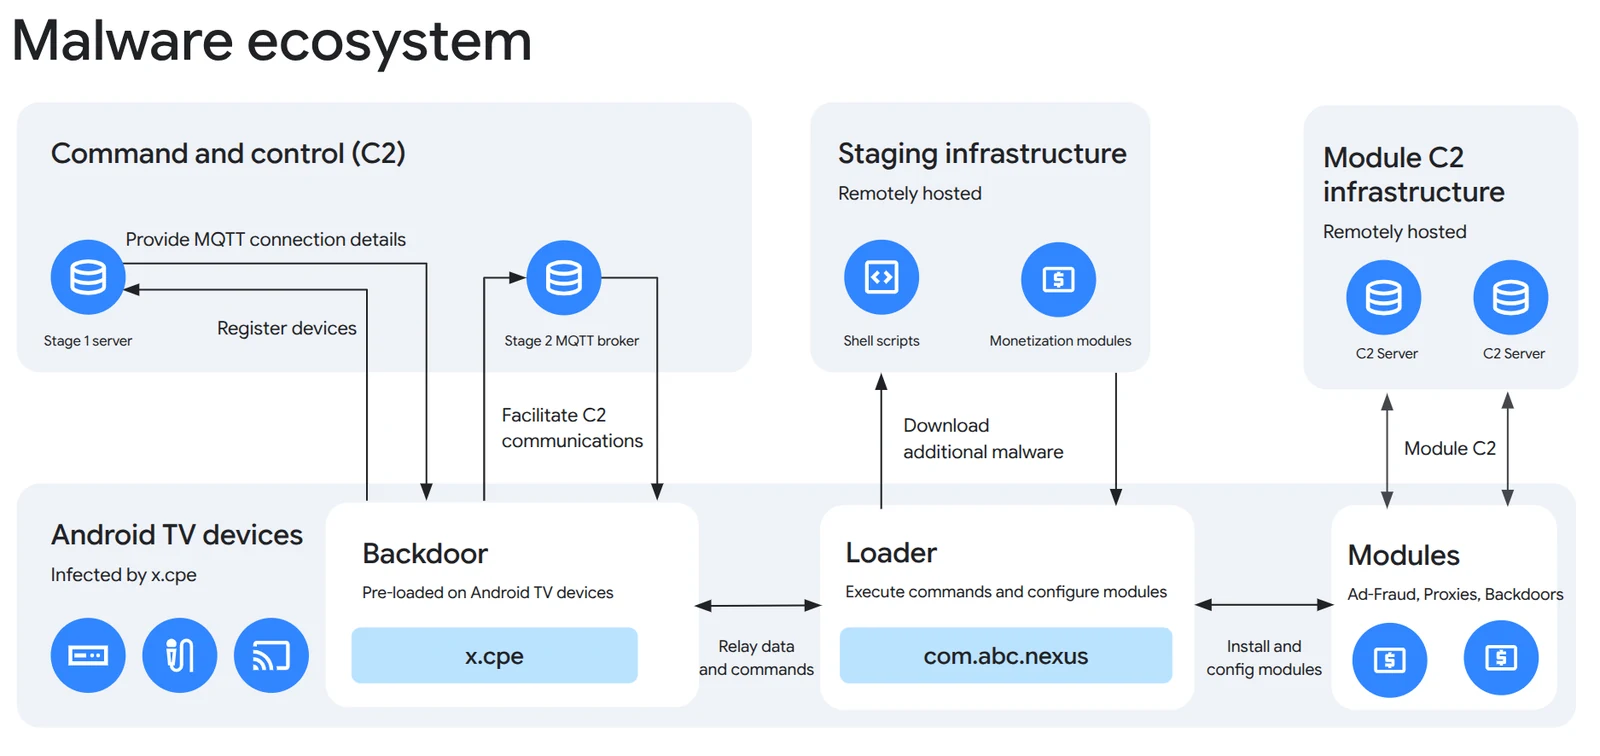
Google attribuisce con un elevato livello di confidenza lo sviluppo e la gestione dell’operazione a Videostrong, produttore OEM/ODM di dispositivi Android. Il gruppo ha interrotto i rapporti con l’azienda e l’ha esclusa dalla realizzazione e vendita di dispositivi Android certificati, dalla preinstallazione delle app Google e dalla fornitura di software ad altri produttori certificati.
Il riscontro dei ricercatori sui dispositivi
Anche Synthient, tra i partner dell’indagine, descrive l’analisi di un MECOOL KM9PRO Max acquistato per la ricerca. Il team ha individuato il componente preinstallato e la distribuzione dei moduli attraverso un’infrastruttura di controllo remoto. Il report collega il caso a una catena di monetizzazione che comprende servizi proxy e installazioni remunerate.
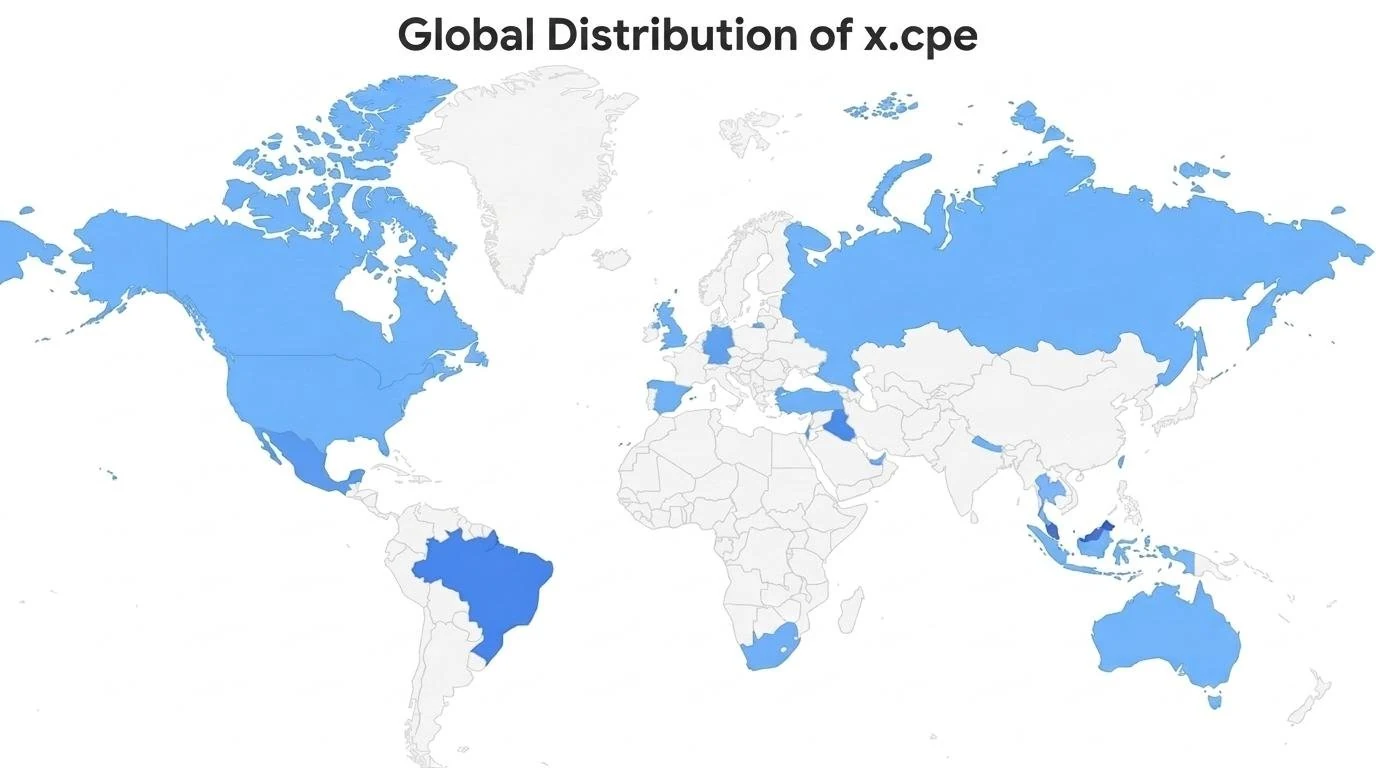
Le sue rilevazioni indicano una diffusione internazionale, con concentrazioni in diversi mercati. Non si tratta dunque di un problema che si possa ricondurre semplicemente a una singola app o a un solo Paese.
Server bloccati e controlli più stretti sui firmware
L’intervento ha riguardato l’infrastruttura di comando e quella dei moduli aggiuntivi. Google stima che l’azione contro questi ultimi possa interrompere l’accesso ad almeno 10 milioni di ulteriori dispositivi compromessi attraverso canali differenti: non significa che XCPE abbia infettato 10 milioni di TV box.
Google ha inoltre aggiornato le verifiche sull’integrità dei firmware certificati, dopo aver individuato tecniche che permettevano al codice dannoso di attivarsi successivamente al primo avvio e di aggirare i controlli precedenti.
Il blocco della rete non equivale alla pulizia del box
Interrompere i server di controllo non dimostra che il firmware dei dispositivi sia stato ripulito. Synthient raccomanda di scollegare i dispositivi identificati come coinvolti e di rimuoverli dall’uso. Una normale disinstallazione non è una soluzione sufficiente per un componente che si ripristina dal firmware.
Il caso riguarda la catena di fornitura e i modelli analizzati, non tutti i televisori o i box Android indistintamente. I dettagli dell’indagine e le indicazioni per identificare i dispositivi interessati sono disponibili nel report tecnico di Synthient.


