
Una correzione visibile nel codice non protegge ancora chi usa una versione precedente. È il patch gap, al centro dello studio pubblicato da Epoch AI il 29 ottobre: nei suoi esperimenti, GLM 5.3 ha costruito attacchi capaci di leggere un file locale contro sei versioni di Firefox, dalla 156.0 alla 158.0.1.
Un esperimento controllato, non un contagio misurato
I ricercatori hanno lavorato su Ubuntu 26.04, senza accesso alla rete e con informazioni disponibili all’uscita di ciascuna versione. Le catene usavano anche una falla non pubblica, poi segnalata a Mozilla e corretta in Firefox 159.0, distribuito il 27 ottobre. Il risultato non dimostra che tutti gli utenti siano stati attaccati.
Il costo di circa 1.000 dollari per versione è marginale, dopo la preparazione dell’ambiente: l’intero lavoro su Firefox ha superato 100.000 dollari in API. Epoch non ha confermato attacchi equivalenti sulla 159.0 e non ha ottenuto lo stesso risultato su Chrome; questo non significa che Chrome sia immune o che Firefox 159 elimini ogni rischio.
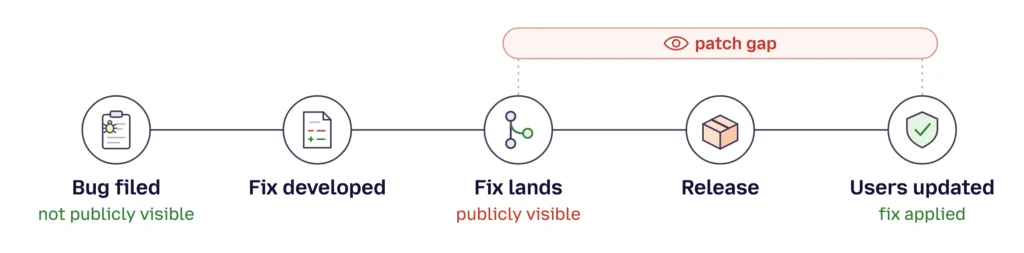
Mozilla vuole ridurre le finestre sfruttabili
Mozilla descrive tre interventi già adottati: aggiornamenti settimanali, test di regressione di sicurezza mantenuti riservati fino alla distribuzione della correzione e controlli sui nuovi commit. Il punto non è abbandonare il codice aperto, ma ridurre quanto un attaccante può ricavare dalle modifiche prima che arrivino agli utenti.
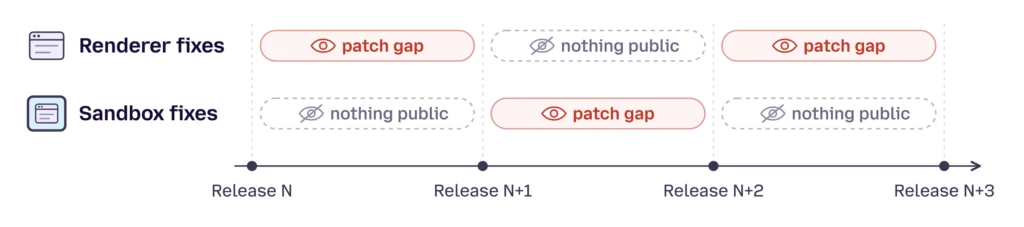
La strategia aggiuntiva annunciata punta a separare nel tempo le correzioni di renderer e sandbox. Per compromettere il browser servono normalmente più passaggi: se le rispettive finestre non coincidono, una correzione pubblica da sola non fornisce tutti gli ingredienti. Mozilla precisa che il coordinamento richiederà tempo.
Cosa conta per chi naviga
La conseguenza pratica è controllare che il browser sia aggiornato attraverso i suoi canali ufficiali, senza aspettare che un sito presenti comportamenti sospetti. La ricerca non autorizza a parlare di esecuzione arbitraria di qualsiasi programma sul PC: il risultato dimostrato riguardava la lettura di file.
È un tema distinto dalle funzioni di Firefox Smart Window. Anche i risultati dichiarati per Gemini 4 Carbon nella cybersicurezza vanno letti nel contesto dei rispettivi test. Chi arriva dalla nostra notizia su Firefox 156 deve considerarla una fotografia di quel rilascio, non un’indicazione a restare su una versione vecchia.