
Dietro molti SMS truffa c’è un’infrastruttura venduta come servizio. Microsoft e l’organizzazione sanitaria Health-ISAC hanno avviato un’azione per smantellare tre componenti di un mercato del cybercrimine: YAM Store, CoGUI e Iron Man. L’indagine, partita da frodi segnalate in Giappone, ha coinvolto la polizia giapponese e partner internazionali.
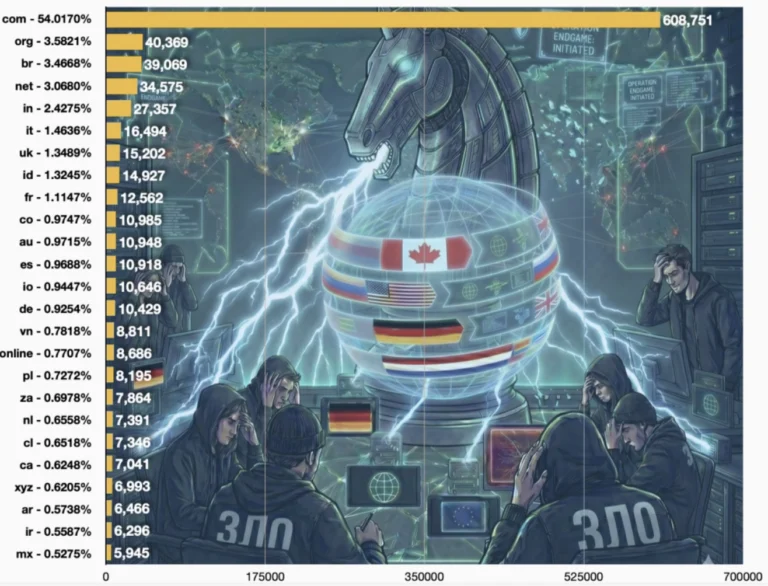
Secondo l’annuncio ufficiale Microsoft, da gennaio 2026 i tre servizi hanno favorito l’invio di oltre un miliardo di messaggi malevoli contro più di 75.000 organizzazioni in oltre 150 Paesi. È una stima attribuita all’indagine, non il numero di messaggi già fermati dall’operazione.
Come funzionava la filiera dei messaggi truffa
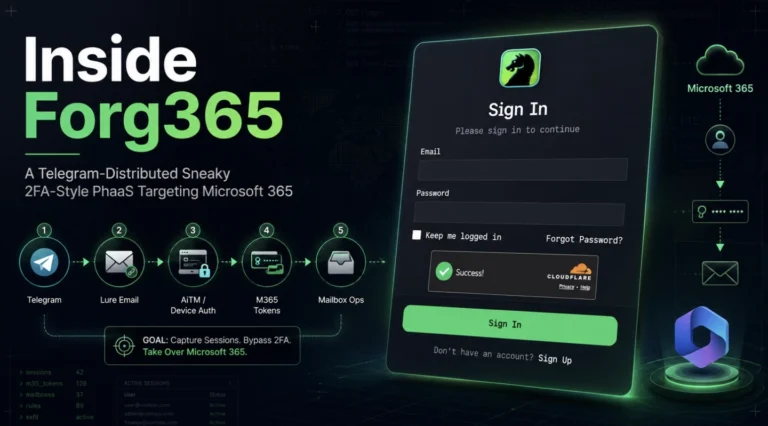
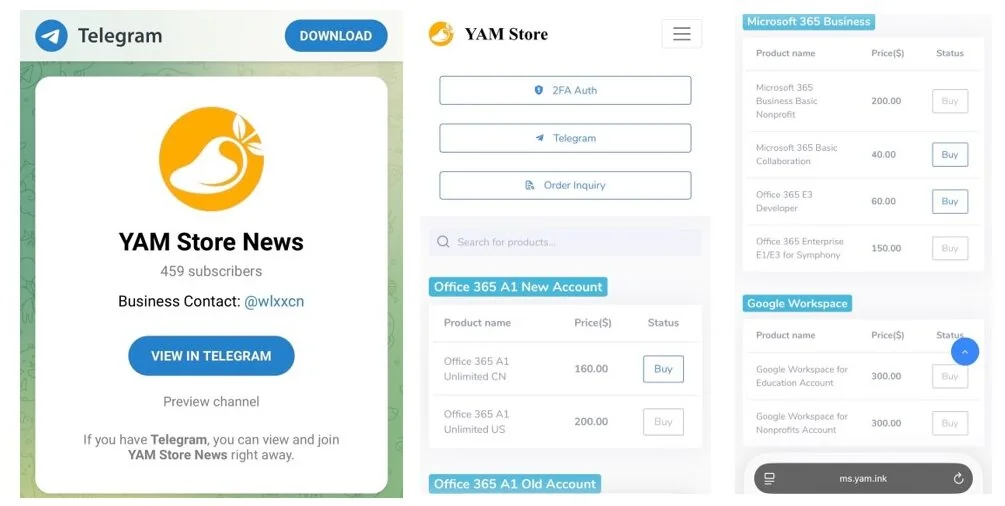
YAM Store vendeva account e strumenti pronti all’uso, tra cui credenziali e ambienti che potevano essere impiegati per impersonare servizi conosciuti. CoGUI forniva pagine e messaggi preconfezionati per imitare aziende, banche ed enti pubblici. Iron Man ha ampliato il modello con migliaia di modelli riutilizzabili per e-mail, SMS e siti falsi adattati a diversi Paesi.
Microsoft dice che oltre 750 milioni dei messaggi collegati a questa filiera erano rivolti ai suoi clienti. Le schermate diffuse dall’azienda mostrano il catalogo di YAM Store e gli strumenti di impersonificazione: sono prove illustrative raccolte durante l’indagine, non collegamenti a servizi da visitare.
Domini sequestrati e account disabilitati
Con un ordine del tribunale federale del distretto meridionale della Florida, Microsoft e Health-ISAC hanno sequestrato e reindirizzato domini usati dall’infrastruttura dei tre servizi. Microsoft riferisce inoltre di aver disabilitato più di 20.000 account legati a YAM Store e bloccato oltre 100.000 domini impiegati per impersonificazione e frodi.
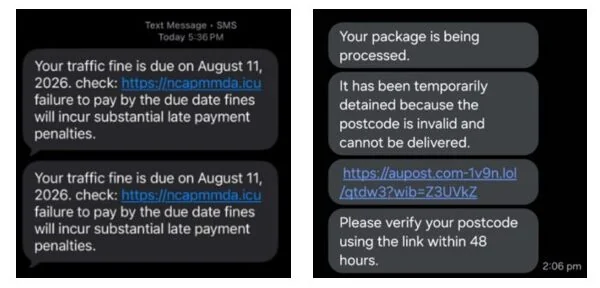
L’operazione non significa che ogni messaggio fraudolento sia scomparso: colpisce alcuni fornitori di account, pagine e modelli che rendevano più semplice produrre campagne su larga scala. Per chi riceve avvisi urgenti su pacchi, multe o pagamenti, gli esempi mostrano perché conviene verificare la richiesta usando l’app o il sito ufficiale del servizio, senza aprire il link presente nell’SMS.
Un’indagine partita dal Giappone, poi estesa nel mondo
La National Police Agency giapponese ha contribuito alla ricostruzione delle campagne che colpivano persone e imprese nel Paese. Microsoft cita anche il Japan Cybercrime Control Center, Resecurity, Cloudflare, Oracle, Proofpoint e TRM Labs tra i partner che hanno fornito informazioni. L’azione annunciata oggi riguarda l’infrastruttura criminale descritta dall’azienda; eventuali responsabilità individuali richiedono accertamenti distinti.