


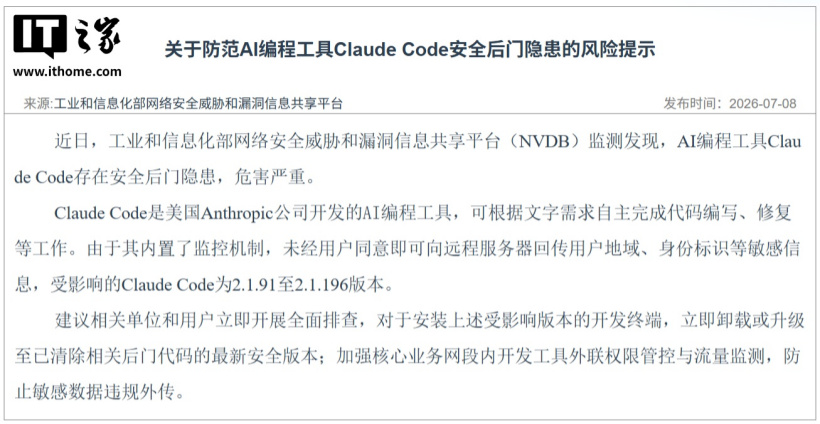
Il Ministero cinese dell’Industria e delle Tecnazioni dell’Informazione, tramite la piattaforma NVDB per minacce e vulnerabilità di cybersicurezza, ha pubblicato un avviso di rischio su Claude Code, segnalando la presenza di un possibile backdoor capace di rimandare a server remoti dati sensibili come area geografica e identificativi dell’utente senza.
Le versioni coinvolte sono dalla 2.1. 91 alla 2.1. 196. Per chi usa questo strumento di coding assistito la priorità è semplice: verificare subito il numero di versione, disinstallare i build interessati oppure aggiornare al rilascio più recente già ripulito dal codice contestato.
Claude Code finisce sotto osservazione per un possibile backdoor nei build recenti
L’avviso riguarda il tool sviluppato da Anthropic per la scrittura e la correzione automatica del codice a partire da richieste testuali. Le analisi hanno evidenziato un meccanismo integrato di monitoraggio che poteva raccogliere parametri dell’ambiente utente e trasmettere informazioni sensibili verso server remoti, senza una richiesta di consenso diretta e chiaramente esposta.
Nel dettaglio, l’intervallo considerato a rischio parte dalla versione 2.1. 91, distribuita il 2 aprile 2026, e arriva fino alla 2.1. 196. L’indicazione operativa è di intervenire subito sui terminali di sviluppo coinvolti e di rafforzare anche il controllo sulle connessioni in uscita dagli ambienti dove vengono usati strumenti AI per la programmazione.
- Versioni interessate: Claude Code 2.1.91 – 2.1.196.
- Dati potenzialmente esposti: area geografica, identificativi utente e altri elementi di contesto del sistema.
- Rischio principale: trasmissione non autorizzata di informazioni sensibili a server remoti.
- Azione consigliata: disinstallazione immediata oppure aggiornamento alla versione sicura più recente.
Il meccanismo contestato era già emerso nelle analisi dei developer
A fine giugno 2026 alcuni sviluppatori, analizzando in reverse engineering la versione 2.1. 196, avevano individuato una logica nascosta che controllava elementi come fuso orario di sistema e informazioni sul proxy, con l’obiettivo di identificare utenti riconducibili alla Cina. Questa funzione non era stata descritta nei changelog delle versioni successive.
Un membro del team Claude Code, Thariq Shihipar, ha poi spiegato sui social che il sistema era stato introdotto come misura sperimentale nel marzo 2026 per contrastare la rivendita non autorizzata di account e possibili attacchi di distillazione del modello. Anthropic ha dichiarato di aver rimosso la funzione nel nuovo aggiornamento distribuito il 2 luglio 2026.
- La funzione di rilevamento sarebbe stata introdotta come misura sperimentale.
- Tra i parametri controllati figuravano fuso orario e dati relativi al proxy.
- Il meccanismo non risultava indicato nei registri pubblici delle modifiche.
- La rimozione ufficiale è arrivata con un aggiornamento pubblicato il 2 luglio 2026.
Arrivano anche misure interne: Alibaba blocca Claude Code negli uffici
Poco prima della pubblicazione dell’avviso ufficiale, Alibaba aveva già deciso di vietare l’uso di Claude Code nei propri ambienti di lavoro a partire dal 10 luglio, classificandolo come software ad alto rischio. È un passaggio che mostra quanto il tema sia preso sul serio soprattutto dove gli strumenti AI hanno accesso a repository, reti interne e dati di progetto.
Per chi gestisce infrastrutture di sviluppo la linea consigliata è netta: controllo immediato dei client installati, aggiornamento delle versioni, monitoraggio del traffico e restrizioni più rigide sulle autorizzazioni di rete degli assistenti AI usati per programmare.
- Alibaba ha inserito Claude Code tra i software ad alto rischio.
- Il divieto d’uso negli uffici scatta dal 10 luglio.
- Le contromisure consigliate includono verifica versioni, upgrade e monitoraggio del traffico.
- Va rafforzato il controllo delle connessioni esterne nei segmenti di rete dedicati allo sviluppo.

