

Una nuova analisi di Blackpoint porta l’attenzione su Avalon, un framework malevolo modulare costruito con l’aiuto dell’AI generativa. Il punto critico non è solo la presenza di nuove funzioni d’attacco, ma la struttura del progetto: invece di un singolo malware specializzato, Avalon può caricare componenti diversi in base all’obiettivo.
È un passaggio importante nel panorama della sicurezza informatica perché mostra come anche attori con competenze di sviluppo non particolarmente elevate possano assemblare strumenti offensivi più completi e flessibili. Per le aziende, questo significa dover gestire minacce meno prevedibili e più facili da adattare a campagne mirate.
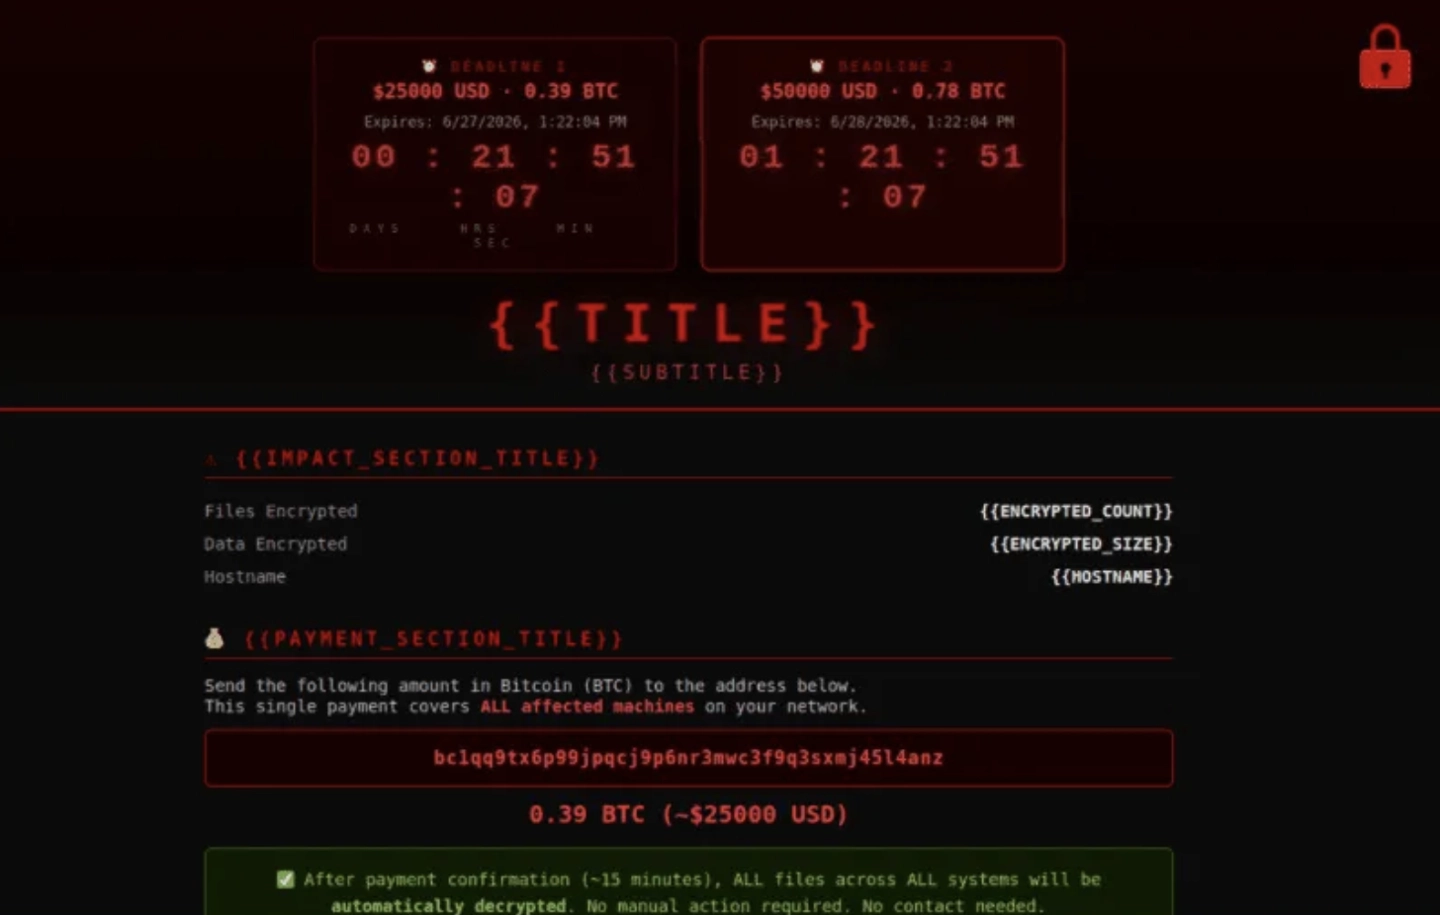
Avalon è un framework modulare che unisce più capacità d’attacco
Avalon si distingue dai malware AI-based visti finora perché non si limita a una singola funzione, come un trojan, uno script per il furto dati o un ransomware isolato. La sua impostazione è quella di un framework modulare, con componenti caricabili su richiesta per costruire una catena d’attacco più flessibile.
Questa architettura consente agli aggressori di adattare il comportamento del malware al contesto della vittima, scegliendo i moduli più utili per accesso, persistenza, sottrazione di credenziali o cifratura dei file. In pratica, Avalon punta a ridurre la frammentazione degli strumenti usati nelle campagne malevole e a centralizzare più funzioni in un’unica base operativa.
- Integra più capacità offensive invece di un solo payload.
- Può caricare moduli differenti in base alle necessità dell’attacco.
- Offre una flessibilità superiore rispetto al malware tradizionale a funzione singola.
- Rappresenta un uso più maturo dell’AI generativa nello sviluppo di strumenti malevoli.
Come agisce Avalon dopo il primo accesso ai sistemi compromessi
L’infezione parte in genere da tecniche di phishing, usate per avvicinare la vittima e ottenere il primo punto d’ingresso. Una volta compromesso il dispositivo, Avalon viene impiegato per sottrarre credenziali, sabotare i backup e, se necessario, caricare il modulo ransomware CrownX per cifrare i file presenti nel sistema.
La sequenza è significativa perché combina fasi diverse dell’attacco in una sola piattaforma: accesso iniziale, raccolta di dati sensibili, indebolimento delle opzioni di ripristino e infine estorsione. Questo approccio aumenta l’efficacia operativa e rende più difficile interrompere l’attacco nelle sue fasi intermedie.
- Il contatto iniziale avviene spesso tramite phishing.
- Dopo la compromissione, il framework può rubare credenziali dal dispositivo.
- Tra le azioni osservate c’è la distruzione o compromissione dei backup.
- Può essere caricato il modulo ransomware CrownX per la cifratura dei file.
Perché Avalon segnala un salto pratico nell’uso dell’AI nel cybercrime
I ricercatori hanno notato tracce riconducibili alla generazione automatica del codice. Pur non brillando per qualità tecnica, Avalon mostra un design abbastanza completo da suggerire che l’autore non disponga di competenze di programmazione particolarmente solide, ma sia comunque riuscito a mettere insieme un toolkit offensivo articolato.
È questo il dato più interessante: l’AI generativa può abbassare la soglia d’ingresso nello sviluppo di malware più complessi. In altre parole, strumenti che in passato richiedevano maggiore esperienza possono essere costruiti più rapidamente, con un impatto diretto sulla quantità e varietà delle minacce che team IT e aziende devono affrontare.
- Il codice mostra indizi di generazione AI.
- La qualità del codice non è elevata, però la struttura del framework è completa.
- L’AI può aiutare aggressori meno esperti a creare strumenti più complessi.
- La pressione sulla difesa cresce perché sviluppo e adattamento delle minacce diventano più rapidi.

