

È stata resa pubblica una grave vulnerabilità di Linux KVM, identificata come CVE-2026-53359 e nome in codice Januscape, che può permettere a una macchina virtuale malevola di compromettere il kernel dell’host. Il problema riguarda la virtualizzazione KVM su architettura x86 ed è rimasto nascosto per circa 16 anni.
L’aspetto più critico è l’impatto operativo: un attacco riuscito può mandare in crash l’host Linux e interrompere contemporaneamente tutti i servizi virtualizzati sulla stessa macchina fisica. Le correzioni sono già arrivate nei rami stabili del kernel Linux 5. x, 6. x e 7. x.
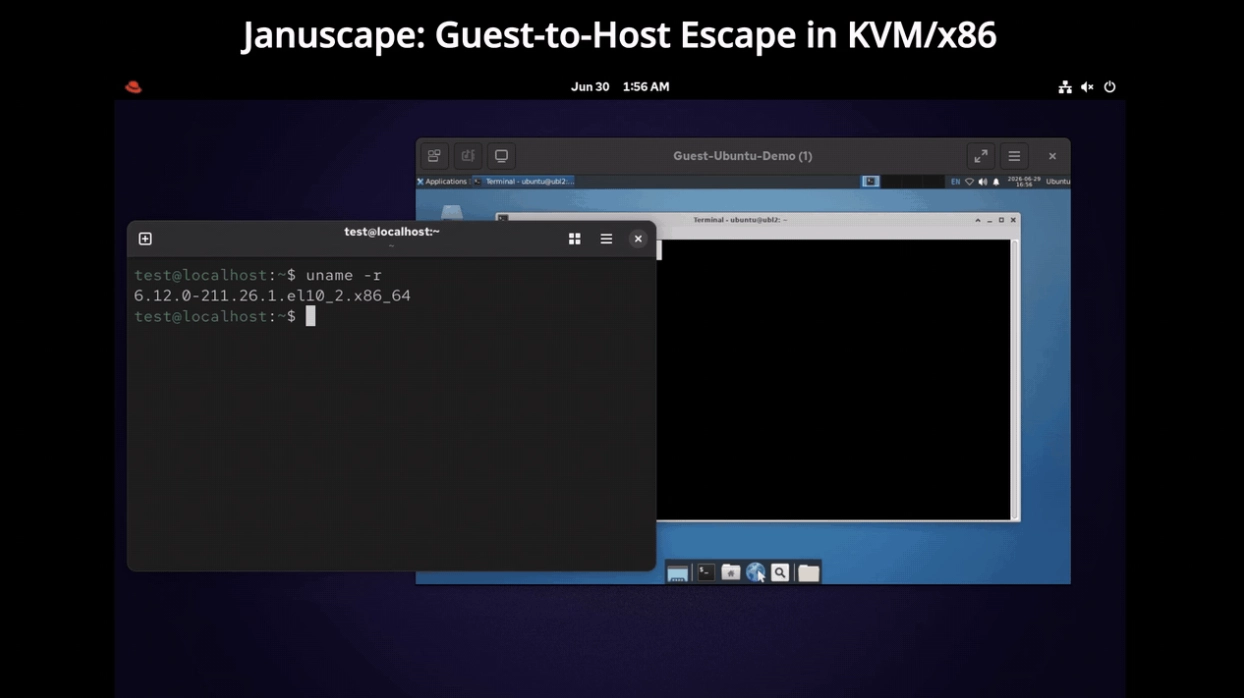
Januscape colpisce KVM con un difetto storico presente dal 2010
La falla nasce da un difetto introdotto nel kernel Linux 2.6. 36 nel 2010 e interessa la Shadow MMU di KVM su piattaforma x86. Dal punto di vista tecnico si tratta di una vulnerabilità di tipo Use-After-Free, quindi legata al riutilizzo di memoria già liberata, una classe di bug particolarmente delicata quando coinvolge componenti a basso livello come l’hypervisor.
In pratica, un attaccante deve agire dall’interno di una macchina virtuale con operazioni mirate per corrompere le strutture dati delle Shadow Page Table gestite da KVM. È già disponibile una prova di concetto capace di provocare il crash del kernel dell’host, trasformando il problema in un vettore concreto per attacchi DoS su server che ospitano più VM.
- Nome in codice della falla: Januscape.
- Identificativo assegnato: CVE-2026-53359.
- Ambito colpito: KVM su architettura x86.
- Classe del bug: Use-After-Free nella Shadow MMU.
- Effetto verificato: crash dell’host e stop di tutte le VM sullo stesso server fisico.
Patch già distribuite nei kernel stabili e mitigazione temporanea disponibile
La correzione è stata integrata il 4 luglio nei rami stabili Linux 5. x, 6. x e 7. x, con patch identificata come 81ccda30b4e8. L’indicazione pratica è semplice: aggiornare il prima possibile ai kernel corretti, soprattutto sui sistemi che eseguono più macchine virtuali in produzione.
Quando l’update immediato non è possibile, una mitigazione temporanea consiste nel disattivare la nested virtualization, ciòè la virtualizzazione annidata. Non è una soluzione definitiva, però riduce la superficie di attacco in attesa dell’installazione delle versioni corrette del kernel.
- Patch già pubblicata per i rami stabili 5.x, 6.x e 7.x.
- Data della correzione: 4 luglio.
- Mitigazione temporanea: disattivare la nested virtualization.
- Priorità alta per host che eseguono più VM critiche sullo stesso hardware.

